
Encore un cadeau gratuit : il semblerait que la poste américaine veuille m’offrir un chariot
Ma boîte de réception a encore fait des siennes.
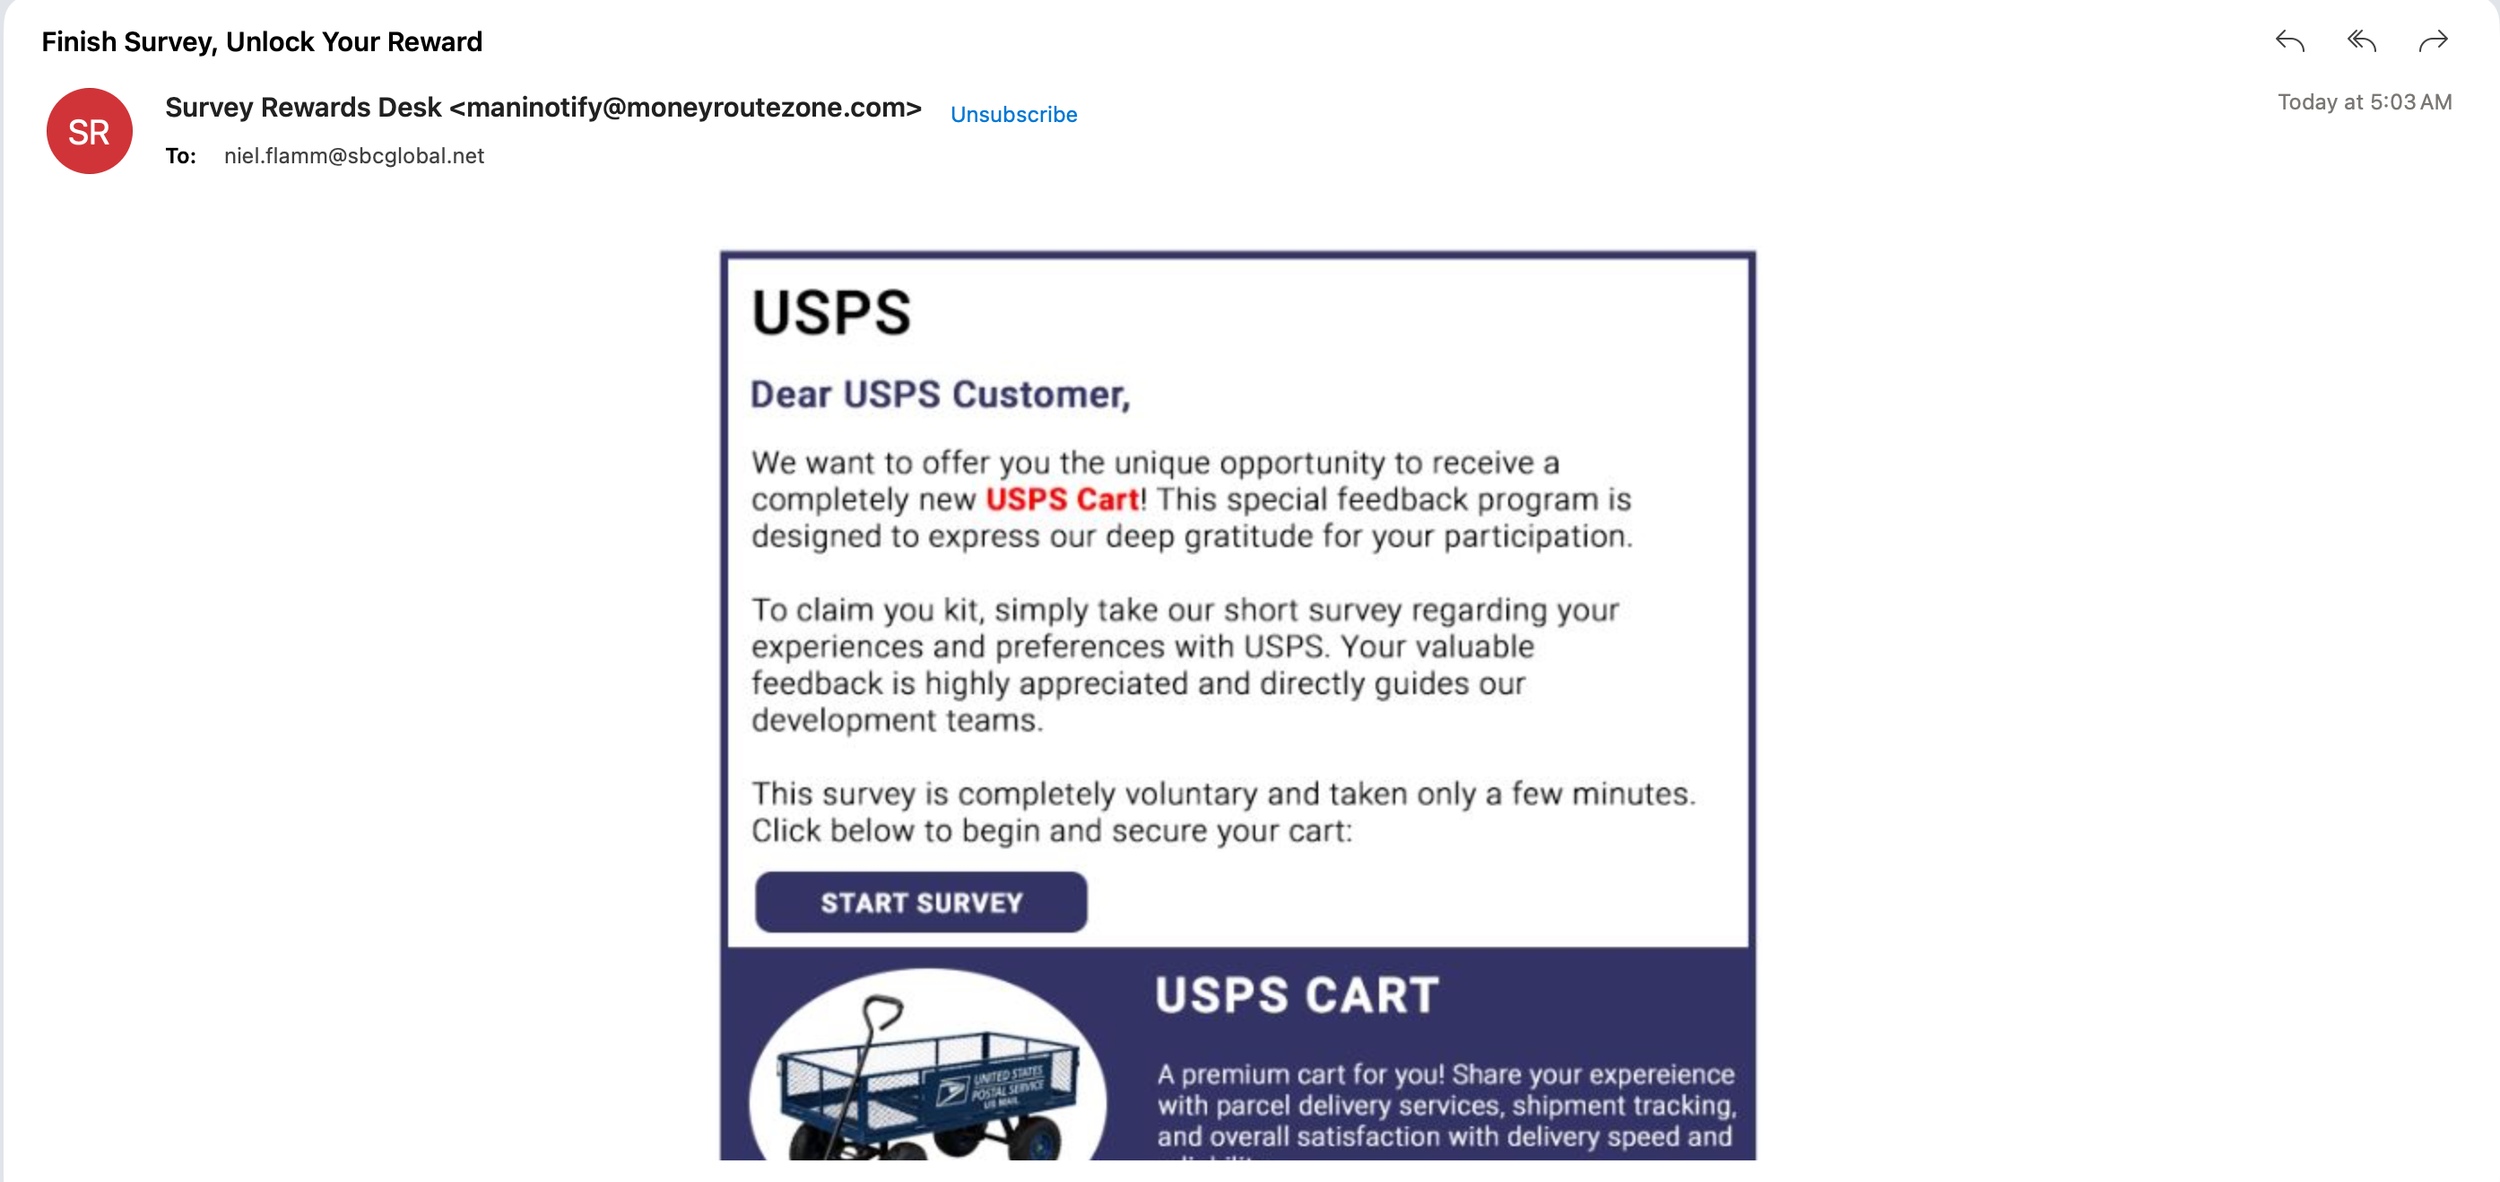
Cette fois-ci, j'ai apparemment été sélectionné pour une opportunité spéciale : un chariot USPS flambant neuf en échange de la réalisation d'un court sondage.
Un chariot gratuit ! Offert par le service postal des États-Unis !
J'imagine que c'est le début de mon ascension vers les sommets de la hiérarchie postale. Ma prochaine promotion me mènera peut-être à la distribution du courrier, à la conduite d'un camion, ou même au poste de directeur général des postes.
Il y a juste un petit problème : je soupçonne fortement que ce courriel soit une arnaque.
Le courriel qui me demande mon avis
Le message est arrivé avec pour objet :
« Terminez le sondage, débloquez votre récompense »
Le message provenait d'un expéditeur se faisant appeler « Survey Rewards Desk », utilisant l'adresse électronique maninotify@moneyroutezone.com.
À l'intérieur, un message conçu pour ressembler à une publicité de l'USPS. Il s'adresse à moi en m'appelant « Cher client de l'USPS » et me propose un chariot USPS soi-disant neuf en échange de la complétion d'un sondage sur mon expérience de livraison postale.
Le courriel comprend même un bouton « DÉMARRER LE SONDAGE ».
Apparemment, mon avis sur le suivi des colis et les délais de livraison est tellement précieux que je mérite un panier postal premium.
Je suis touché.
Mais avant de m'imaginer sillonner le quartier avec mon nouveau matériel postal, voyons ce que ce message me dit réellement.
Les signaux d'alarme arrivent plus vite que le courrier
1. L'adresse électronique de l'expéditeur ne correspond pas à celle de l'USPS.
Le message utilise moneyroutezone.com, qui n'est pas un domaine officiel de l'USPS. Le nom d'affichage de l'expéditeur peut sembler crédible, mais il est facile d'inventer de faux noms.
Cela ne prouve pas à lui seul qui a envoyé le courriel, mais c'est une raison importante d'être prudent.
2. La salutation est générique.
« Cher client de l'USPS » n'est pas un message personnalisé. Il ne fait référence à aucune transaction, livraison ou programme légitime de l'USPS en particulier.
Les escrocs envoient souvent des messages à un grand nombre de personnes en espérant qu'un nombre suffisant de destinataires mordront à l'hameçon.
3. Le cadeau gratuit est conçu pour m'inciter à cliquer.
L'offre prétend que je peux recevoir un nouveau chariot USPS en répondant à quelques questions. Le message indique que le sondage est facultatif et ne prendra que quelques minutes.
C'est une formule bien connue : proposer quelque chose d'attrayant, faire paraître la tâche facile et inciter le destinataire à cliquer sur un bouton.
Que se passe-t-il après avoir cliqué ? La capture d’écran ne nous le dit pas. Cela pourrait mener à une page d’hameçonnage, à une demande d’informations personnelles, à un sondage de collecte de données ou à une autre offre trompeuse. Je ne peux pas confirmer la destination ni les intentions de l’expéditeur à partir de la seule capture d’écran.
4. L'image de marque n'établit pas la légitimité.
Le message utilise le nom de l'USPS et une image de chariot postal pour donner un aspect officiel à l'offre.
Mais le fait d'apposer le nom d'une organisation identifiable sur un courriel ne signifie pas que cette organisation en est l'expéditeur.
5. L'expéditeur souhaite que j'agisse.
Le gros bouton « DÉMARRER LE SONDAGE » est l'élément central de l'e-mail. C'est là que l'expéditeur veut attirer mon attention.
Je ne vais pas cliquer dessus juste pour découvrir si le panier promis existe.
Qu'est-ce qu'un chariot USPS, au juste ?
Le courriel décrit la récompense comme un « panier premium » et mentionne la livraison du colis, le suivi de l'expédition et la satisfaction générale quant à la rapidité de la livraison.
L'image est peut-être censée rendre la récompense plus concrète et attrayante. Mais cette offre soulève une question assez évidente : pourquoi le service postal américain (USPS) offrirait-il du matériel à des destinataires de courriels choisis au hasard en échange de quelques minutes de réponses à un sondage ?
Je ne peux pas exclure toute promotion légitime à partir d'une simple capture d'écran. Cependant, ce message ne fournit aucune preuve convaincante que l'offre provienne d'une promotion officielle de l'USPS.
Si le service postal américain (USPS) mène réellement une enquête ou offre une récompense, je devrais pouvoir le vérifier indépendamment via le site web officiel de l'USPS ou un service client de confiance.
Je n'ai pas besoin d'utiliser le lien dans ce courriel pour le savoir.
Ce que je vais faire
Je ne toucherai pas à ce bouton de sondage.
Voici comment je procède lorsqu'un courriel propose un cadeau d'une entreprise connue :
Ne cliquez pas sur les liens ou les boutons contenus dans un message inattendu.
N'ouvrez pas les pièces jointes inattendues.
Vérifiez l'adresse électronique réelle de l'expéditeur, et non seulement son nom d'affichage.
Consultez le site web officiel de l'entreprise pour vérifier l'offre.
Ne fournissez jamais vos mots de passe, vos informations de paiement ou vos données personnelles sensibles pour réclamer une récompense non vérifiée.
Signalez les messages suspects par le biais du canal officiel approprié et supprimez-les.
Et non, je ne vais pas répondre à l'expéditeur pour lui demander où est mon panier.
Je soupçonne que cette conversation serait aussi productive que de demander à un courriel suspect de se vérifier lui-même.
Ma boîte de réception me considère comme très spéciale
Entre prix surprises, offres de prêts suspectes, opportunités d'emploi incroyables et récompenses mystérieuses, ma boîte de réception semble convaincue que je suis quelqu'un d'une importance extraordinaire.
Aujourd'hui, il ne me manque apparemment plus qu'un petit sondage pour devenir l'heureux propriétaire d'un chariot USPS.
Demain, qui sait ? Peut-être que les services postaux me proposeront un service de tri gratuit.
Je vais essayer de ne pas m'emballer.
L'idée n'est pas de dire que chaque sondage ou offre promotionnelle est frauduleuse. C'est qu'une récompense inattendue, une marque connue et un bouton bien visible ne sont pas des preuves de la légitimité d'une offre.
Les escrocs savent que les offres gratuites attirent notre attention. Ils savent aussi que l'on est plus enclin à cliquer sur un message qui semble provenir d'une entreprise connue.
Alors, avant de répondre à un sondage, de réclamer un prix ou de communiquer des informations personnelles, prenez le temps de vérifier.
Quant à moi, je continuerai à recevoir mon courrier à l'ancienne.
Par la boîte aux lettres, et non par un courriel suspect promettant du matériel postal gratuit.
Avez-vous reçu un courriel similaire vous proposant un « cadeau gratuit » ou une récompense pour un sondage ? Envoyez vos captures d’écran et votre témoignage à niel@nielflamm.com. Veuillez supprimer vos informations personnelles, vos données de compte et toute autre donnée sensible avant l’envoi.
Comparons nos notes et aidons les autres à reconnaître les signes avant-coureurs.
Trois courriels, trois signaux d'alarme : des trousses médicales gratuites, des prêts de 40 000 $ et un emploi à 300 000 $ ?
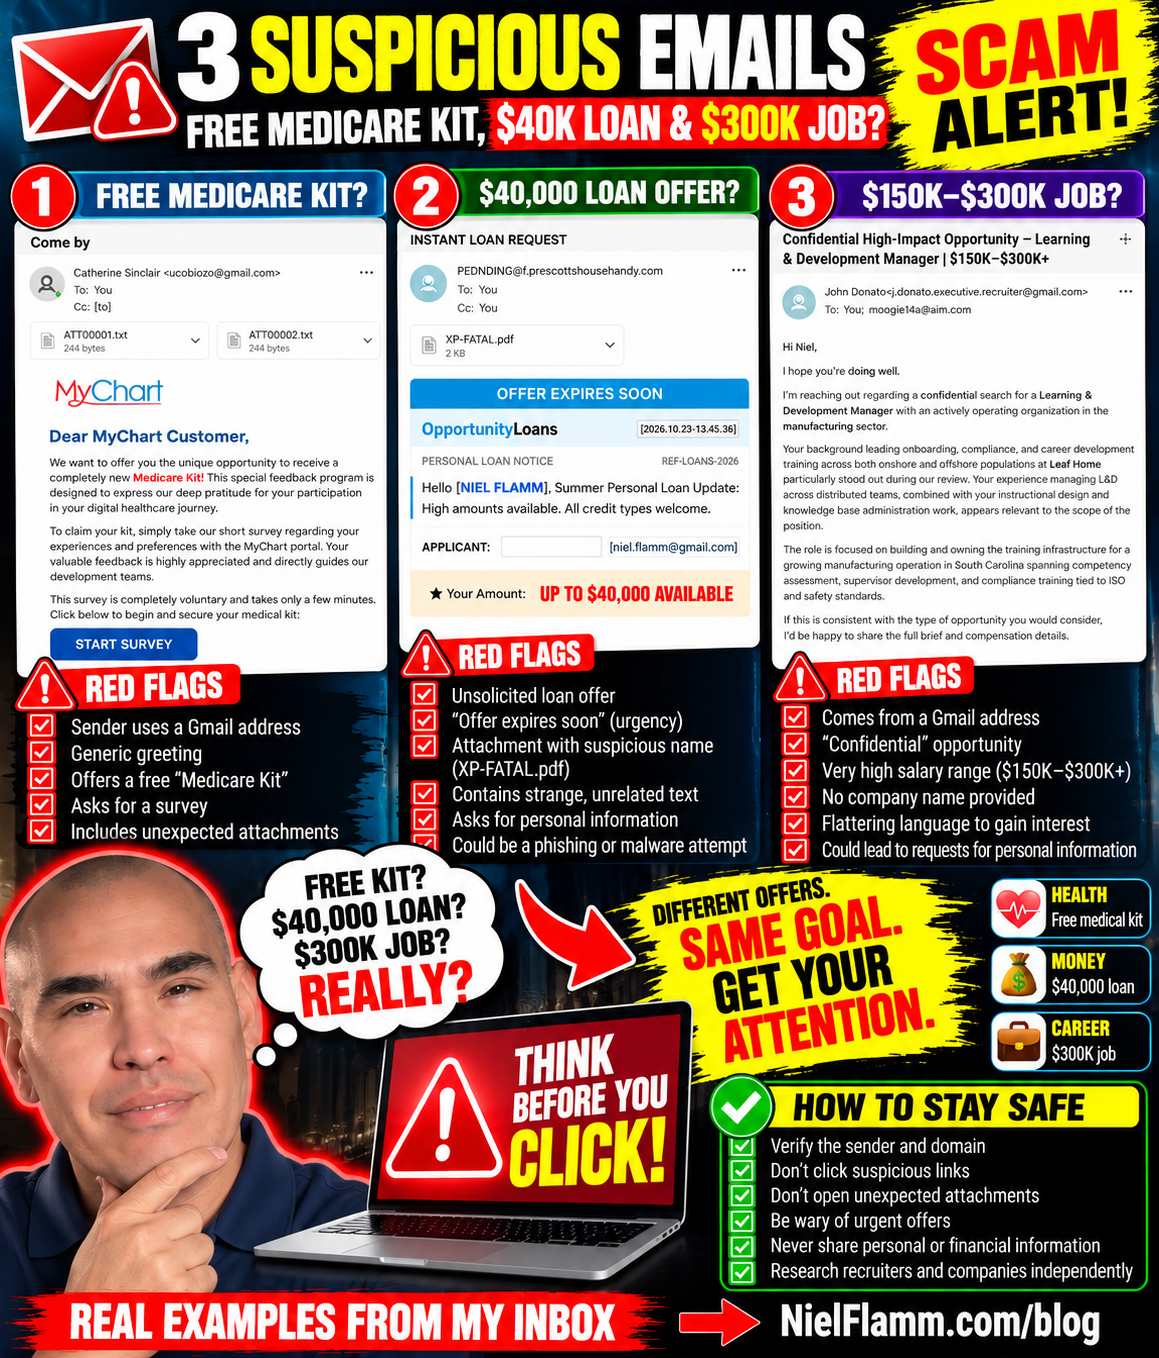
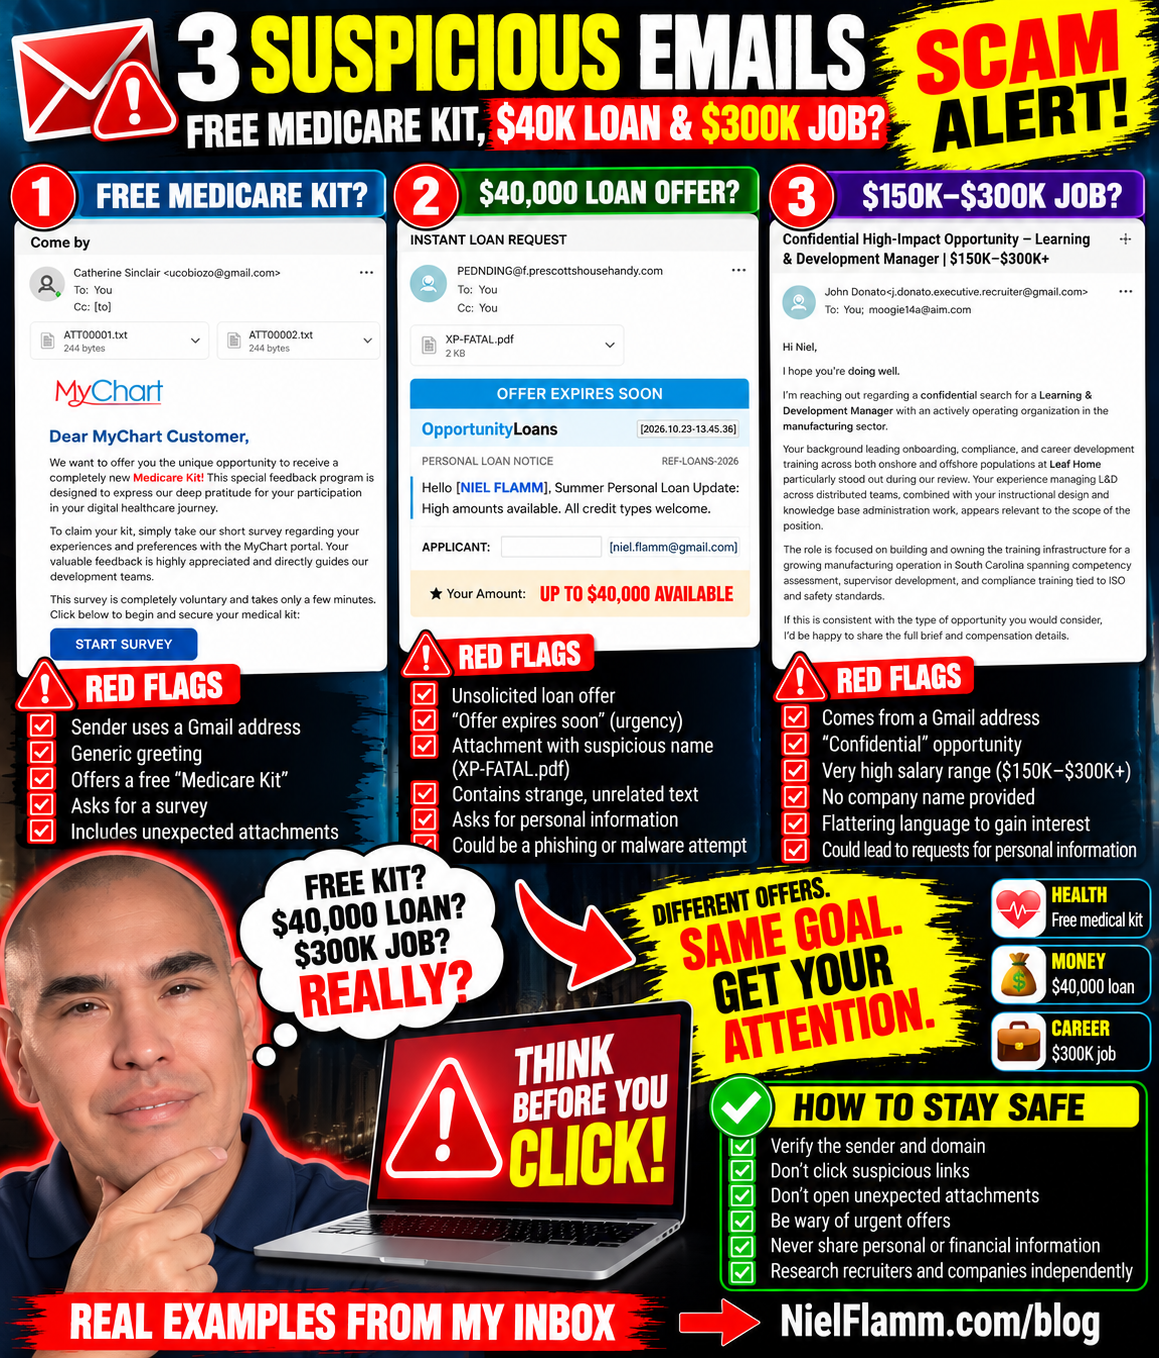
Ma boîte mail est encore pleine à craquer. Apparemment, internet pense que j'ai droit à une trousse médicale gratuite, que j'ai un besoin urgent d'un prêt personnel de 40 000 $ ou que je suis le candidat idéal pour un poste en formation et développement à 300 000 $.
C'est agréable d'être aussi populaire.
Un problème se pose : ces courriels soulèvent de sérieuses questions.
Examinons trois messages qui sont arrivés dans ma boîte de réception les 22 et 23 octobre 2026.
1. Un kit Medicare gratuit de « MyChart » ?
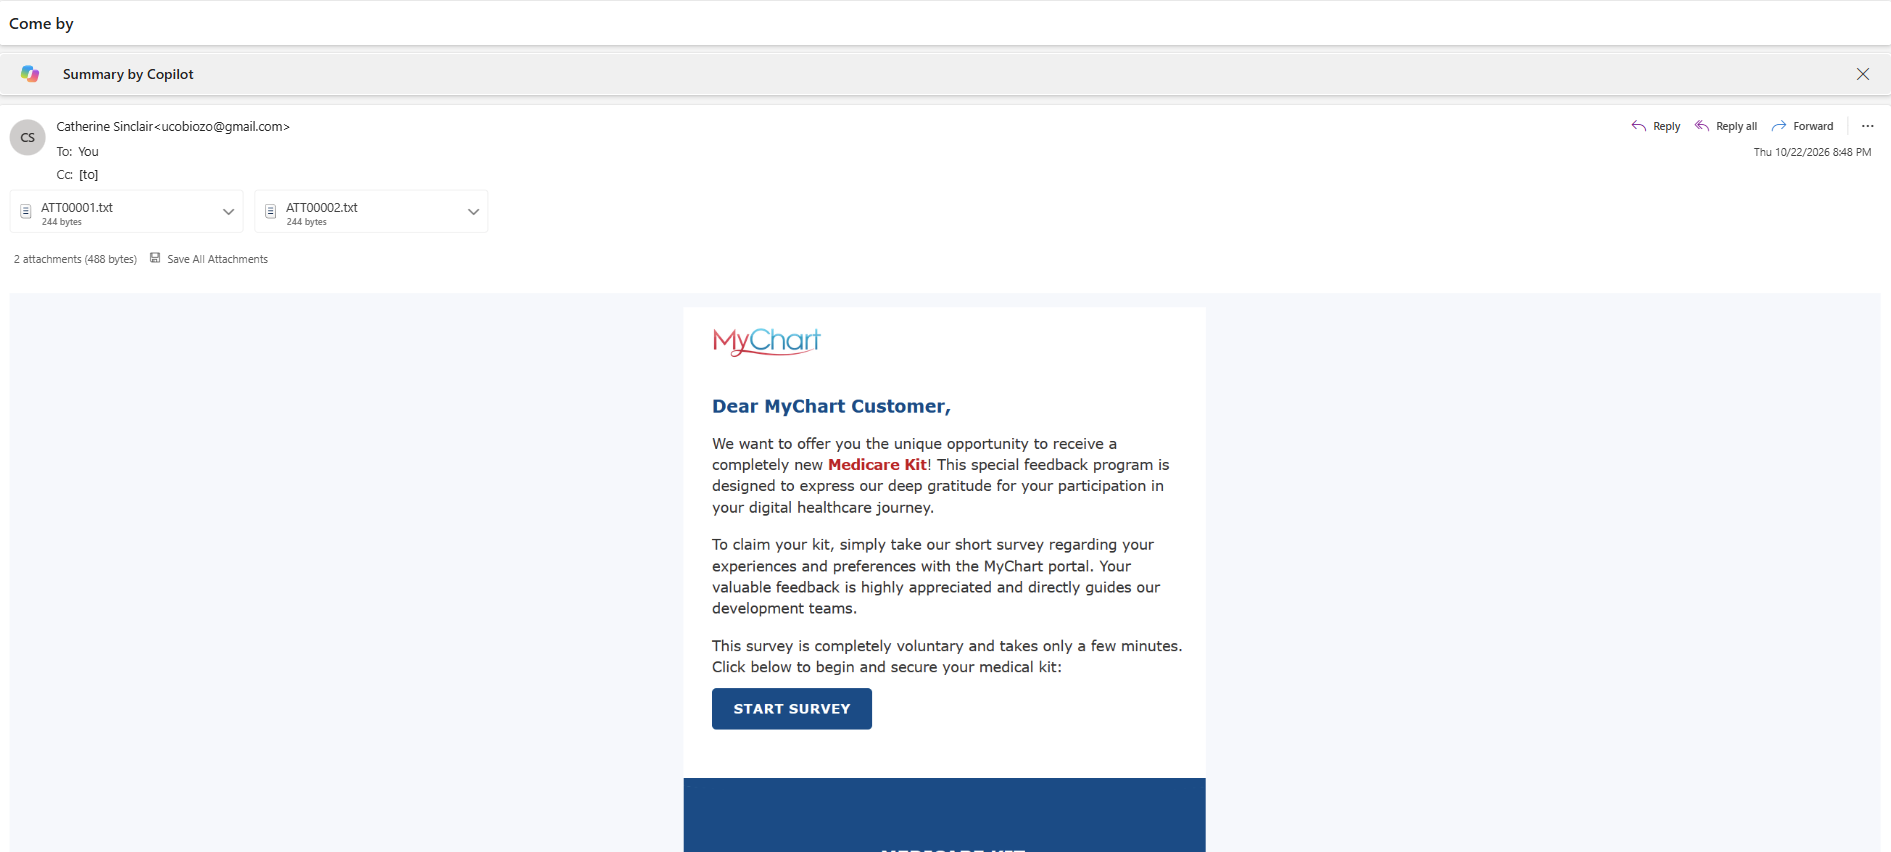
Objet du courriel : « Passez nous voir »
Le premier courriel provenait d'une adresse indiquée comme étant Catherine Sinclair et utilisait une adresse Gmail. Il contenait deux petites pièces jointes texte et une image conçue pour ressembler à un message MyChart.
Le message s'adressait à moi en tant que « client MyChart » et me proposait un soi-disant nouveau « kit Medicare » en échange de la complétion d'un court sondage sur mon expérience avec le portail MyChart.
Quelle générosité !
Un kit médical gratuit juste pour répondre à quelques questions ? Qu'est-ce qui pourrait mal tourner ?
Eh bien, quelques points ont retenu mon attention :
L'adresse Gmail de l'expéditeur n'établit aucun lien avec MyChart ou un prestataire de soins de santé.
Le courriel utilise une formule de salutation générique au lieu d'identifier un organisme de santé spécifique.
L'offre associe une marque du secteur médical à un cadeau et à un lien vers un sondage.
Le courriel contient des pièces jointes inattendues.
Cette capture d'écran ne me permet pas de déterminer qui a envoyé le message ni ce que contiennent les pièces jointes. Mais je ne cliquerais certainement pas sur le bouton du sondage ni n'ouvrirais de fichiers inattendus pour le découvrir.
Si un portail de santé propose réellement un sondage ou un avantage pour les patients, je consulterai le portail officiel ou contacterai mon prestataire de soins de santé en utilisant des coordonnées auxquelles je fais déjà confiance.
Mes informations médicales ne sont pas un prix à gagner par le biais d'un courriel mystérieux.
2. Une offre de « prêt instantané » allant jusqu'à 40 000 $
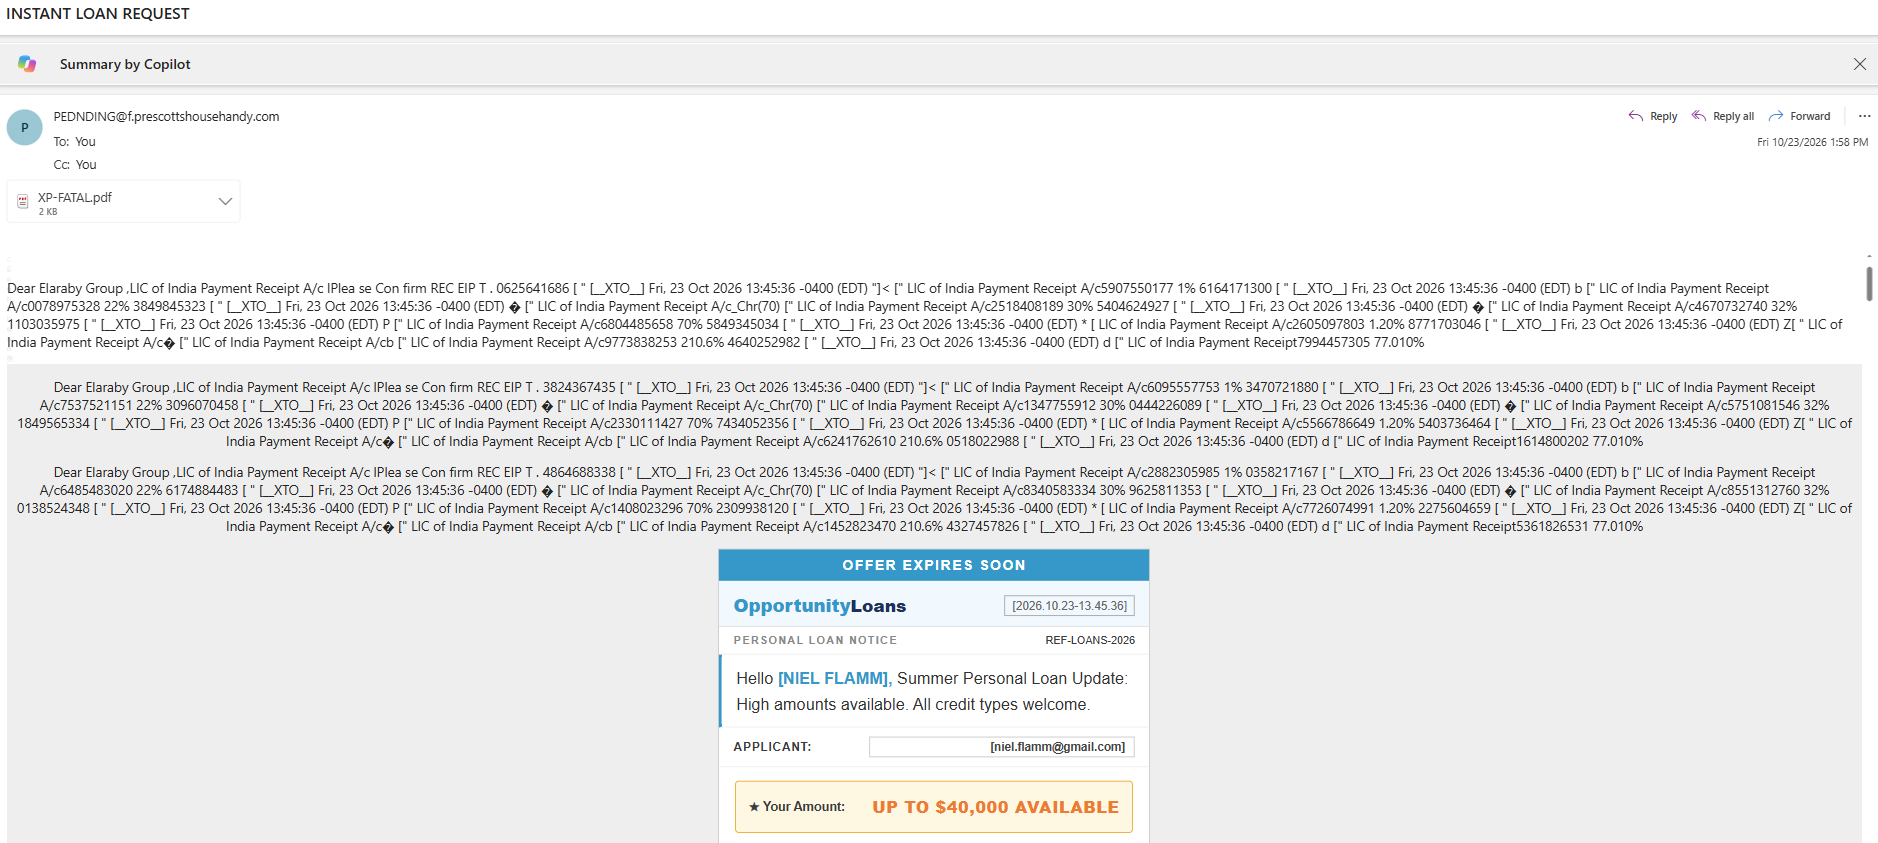
Objet du courriel : « DEMANDE DE PRÊT INSTANTANÉ »
Le deuxième courriel adopte une approche différente. Celui-ci semble concerner de l'argent, plus précisément de l'argent que quelqu'un voudrait me prêter.
Le message contient une bannière indiquant « OFFRE LIMITÉE » et fait la promotion d'un service appelé OpportunityLoans. Il s'adresse à moi par mon nom et propose des prêts personnels allant jusqu'à 40 000 $.
Le courriel contient également une pièce jointe PDF nommée XP-FATAL.pdf.
Attendez une minute. Une personne que je ne connais pas veut me proposer jusqu'à 40 000 dollars, et il y a une pièce jointe PDF dont le nom semble tout droit sorti d'un cauchemar informatique ?
Je crois que je vais passer mon tour.
Voici les signaux d'alarme que j'ai remarqués :
Urgence : Le slogan « L’offre expire bientôt » incite à une décision rapide.
Offre de crédit non sollicitée : je n’ai pas demandé ces informations sur ce prêt.
Format inhabituel : le message contient un amas de textes ressemblant à des reçus de paiement, qui n’ont que peu de rapport avec l’offre de prêt.
Pièce jointe inattendue : Je n’ai aucune raison d’ouvrir un PDF suspect simplement parce qu’un courriel m’informe que de l’argent est disponible.
Informations personnelles : Le courriel affiche des informations d’identification, ce qui peut rendre un message plus convaincant sans pour autant prouver sa légitimité.
Je ne peux pas déterminer, à partir de la seule capture d'écran, s'il s'agit d'une arnaque pure et simple, d'un message publicitaire non sollicité ou d'autre chose. Je vous déconseille toutefois d'utiliser les liens ou les coordonnées contenus dans l'e-mail pour mener l'enquête.
Si jamais j'ai besoin d'un prêt personnel, je ferai mes propres recherches sur les organismes prêteurs, je vérifierai leurs références et j'examinerai attentivement les conditions. Je ne laisserai pas un compte à rebours influencer mes décisions financières.
Une offre de prêt n'est pas de l'argent gratuit. Et « jusqu'à 40 000 $ » ne signifie pas que mon prêt de 40 000 $ est approuvé.
3. Un emploi dans le domaine de l'apprentissage et du développement, rémunéré entre 150 000 $ et 300 000 $ ?
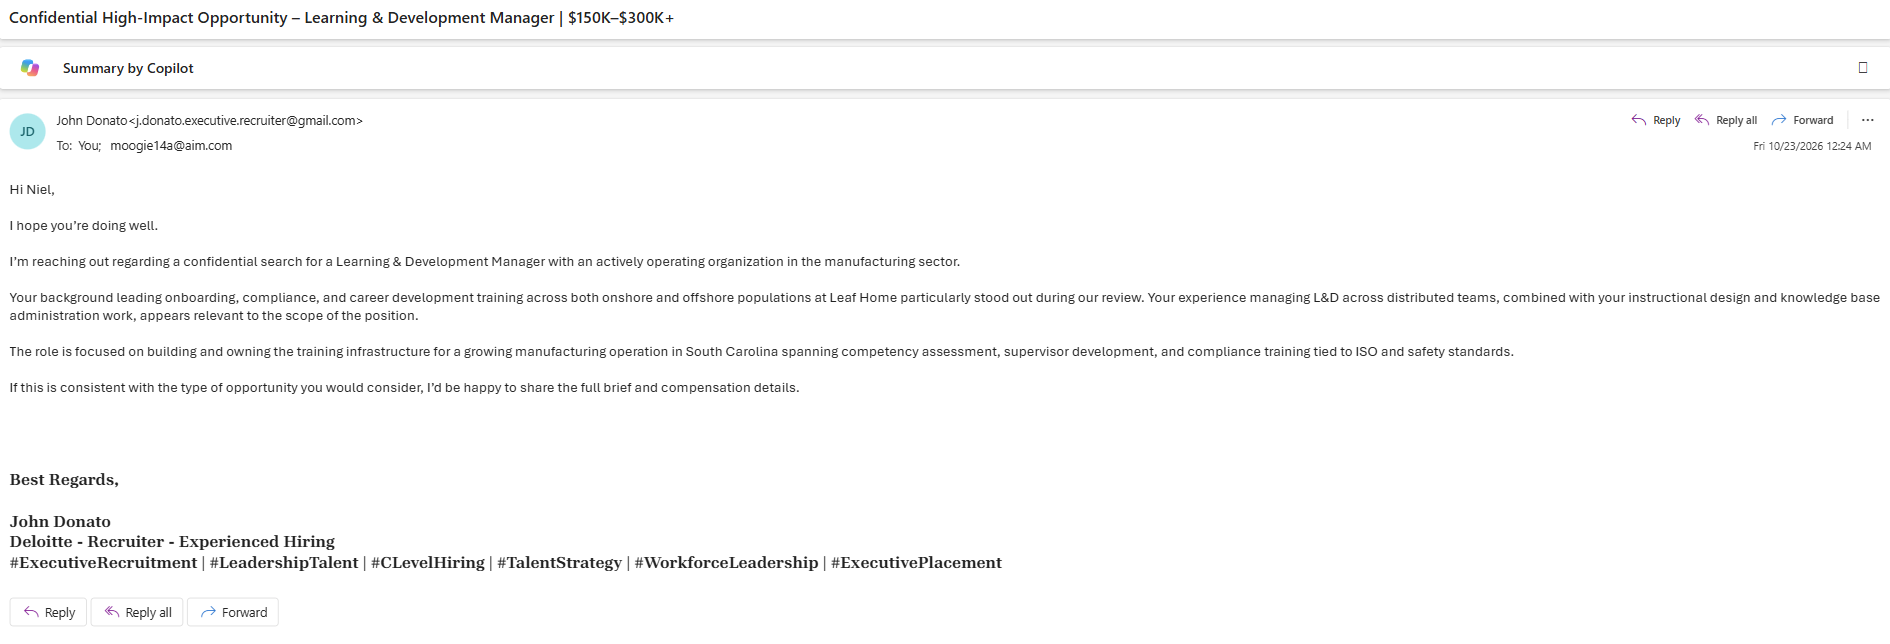
Objet du courriel : « Opportunité confidentielle à fort impact – Responsable de la formation et du développement | 150 000 $ à 300 000 $ et plus »
Celui-ci a attiré mon attention professionnelle.
Le courriel provenait d'une personne nommée John Donato, utilisant une adresse Gmail qui inclut les mots « recruteur de cadres »
L'expéditeur prétend me contacter au sujet d'une recherche confidentielle d'un responsable de la formation et du développement dans une entreprise manufacturière en Caroline du Sud.
Le message fait référence à mon parcours professionnel, notamment en matière d'intégration, de conformité, de formation au développement de carrière, de conception pédagogique et de gestion de bases de connaissances. Ces éléments sont pertinents pour mon expérience professionnelle.
Vient ensuite la question de la rémunération :
$150,000–$300,000+.
Eh bien, bonjour !
Après tout, qui ne voudrait pas entendre parler d'une opportunité de gagner potentiellement six chiffres ?
L'expéditeur indique que mon expérience s'est démarquée lors d'un examen et propose de partager le descriptif complet et les détails de la rémunération si je suis intéressé par cette opportunité.
Contrairement aux deux autres courriels, celui-ci ne me demande pas immédiatement de payer des frais ni d'ouvrir une pièce jointe. Le message lui-même est plutôt bien rédigé et fait référence à certains aspects de mon parcours professionnel.
Mais cela ne prouve pas que le recruteur, l'emploi ou l'opportunité soient légitimes.
Voici ce que je voudrais vérifier :
Identité du recruteur : Cette personne possède-t-elle une présence professionnelle vérifiable et une expérience crédible en matière de recrutement ?
L'entreprise : Quelle entreprise manufacturière recrute ? Pourquoi n'est-elle pas nommée ?
Le poste : Existe-t-il un poste réel correspondant à cette description ?
La rémunération : la fourchette annoncée est-elle justifiée par un employeur réel et un poste défini ?
L'étape suivante : le recruteur demandera-t-il des informations personnelles, des pièces d'identité, des coordonnées bancaires ou de l'argent avant de fournir des informations vérifiables ?
L'utilisation d'une adresse Gmail n'est pas une preuve de fraude. Les recruteurs indépendants utilisent parfois des comptes de messagerie personnels. Mais un salaire élevé, des propos flatteurs et des références à mon expérience ne constituent pas non plus une preuve de légitimité.
Le problème plus général est que les fausses approches de recrutement peuvent collecter des informations personnelles, diriger les candidats vers des liens malveillants, ou finalement introduire des paiements et des frais frauduleux.
Je considère donc cela comme non vérifié jusqu'à ce que je puisse établir qui me contacte et quelle organisation recrute.
Si l'opportunité est réelle, une vérification raisonnable ne devrait pas la gâcher.
Trois e-mails, trois accroches différentes
Ce qui est intéressant avec ces messages, c'est la diversité des méthodes employées pour attirer l'attention.
Le crochet des soins de santé
Un kit Medicare soi-disant gratuit en échange de la participation à un sondage.
La tentation : un avantage gratuit associé à un nom familier du secteur de la santé.
Le crochet de l'argent
Un prêt personnel supposément disponible jusqu'à 40 000 $, avec une offre qui expire bientôt.
La tentation : l'accès facile à l'argent et la peur de manquer quelque chose (FOMO).
L'accroche de carrière
Un poste confidentiel dans le domaine de la formation et du développement, avec un salaire potentiel de 150 000 $ à plus de 300 000 $.
La tentation : une reconnaissance professionnelle et une opportunité potentiellement transformatrice.
Ces messages ciblent différentes motivations : la santé, les besoins financiers et les ambitions professionnelles.
C’est pourquoi je ne juge pas un courriel uniquement sur son aspect professionnel. Un message soigné peut induire en erreur, et un logo d’apparence légitime ne prouve pas que l’expéditeur représente l’organisation.
Ce que je fais à la place
Je ne clique pas sur les liens suspects, je n'ouvre pas les pièces jointes inattendues et je ne fournis pas d'informations sensibles simplement parce qu'un courriel promet quelque chose d'attrayant.
Mon approche est simple :
Vérifiez par vous-même. Consultez directement le site web ou l'application officielle au lieu d'utiliser le lien contenu dans le message.
Vérifiez l'expéditeur. Ne vous fiez pas uniquement au nom affiché ; examinez l'adresse électronique et le domaine.
Méfiez-vous de l'urgence. « L'offre expire bientôt » est une raison de ralentir, pas d'accélérer.
Protégez vos informations personnelles. Ne communiquez jamais votre numéro de sécurité sociale, vos coordonnées bancaires, vos mots de passe ou vos pièces d'identité à un expéditeur non vérifié.
Renseignez-vous sur les recruteurs et les employeurs. Vérifiez l'identité de la personne, de l'entreprise et du poste à pourvoir de manière indépendante avant de communiquer des informations sensibles.
N’ouvrez pas les pièces jointes suspectes. Une pièce jointe ne devient pas sûre simplement parce que le courriel contient une explication convaincante.
Si vous avez déjà cliqué sur un lien ou partagé des informations, pas de panique. Les démarches à suivre dépendent de ce qui s'est passé : il peut s'agir de changer les mots de passe compromis, de contacter votre banque ou de signaler le message.
Ma boîte de réception est apparemment à la fois un salon de l'emploi, une banque et un portail de santé
J'ai commencé avec trois courriels et j'ai fini par recevoir trois offres très différentes.
Une trousse médicale gratuite.
Un prêt pouvant atteindre 40 000 $.
Un emploi qui pourrait rapporter 300 000 $.
J'apprécie la variété. Ma boîte de réception semble apprécier la diversification.
Mais je n'ai pas besoin d'affirmer que chaque message suspect est forcément une arnaque pour reconnaître que chacun mérite un examen approfondi.
L'offre de soins de santé doit être vérifiée. L'offre de prêt doit être vérifiée. Le recruteur doit être vérifié.
Et aucun d'entre eux ne bénéficie d'un traitement de faveur simplement parce que l'offre semble alléchante.
Avez-vous reçu un courriel vous proposant un cadeau, un prêt trop beau pour être vrai ou une offre d'emploi incroyable ? J'aimerais en savoir plus.
Envoyez vos captures d'écran et vos témoignages à niel@nielflamm.com. Veuillez supprimer toute information personnelle, financière ou relative à votre compte sensible avant l'envoi.
Je continuerai à consigner ce qui arrive dans ma boîte de réception, car plus nous reconnaissons ces tactiques, moins nous risquons d'être pris au dépourvu.
N'oubliez pas : vérifiez d'abord. Cliquez plus tard, le cas échéant.

Une nouvelle arnaque m'a fait sursauter : « Commande Walmart password88458 »
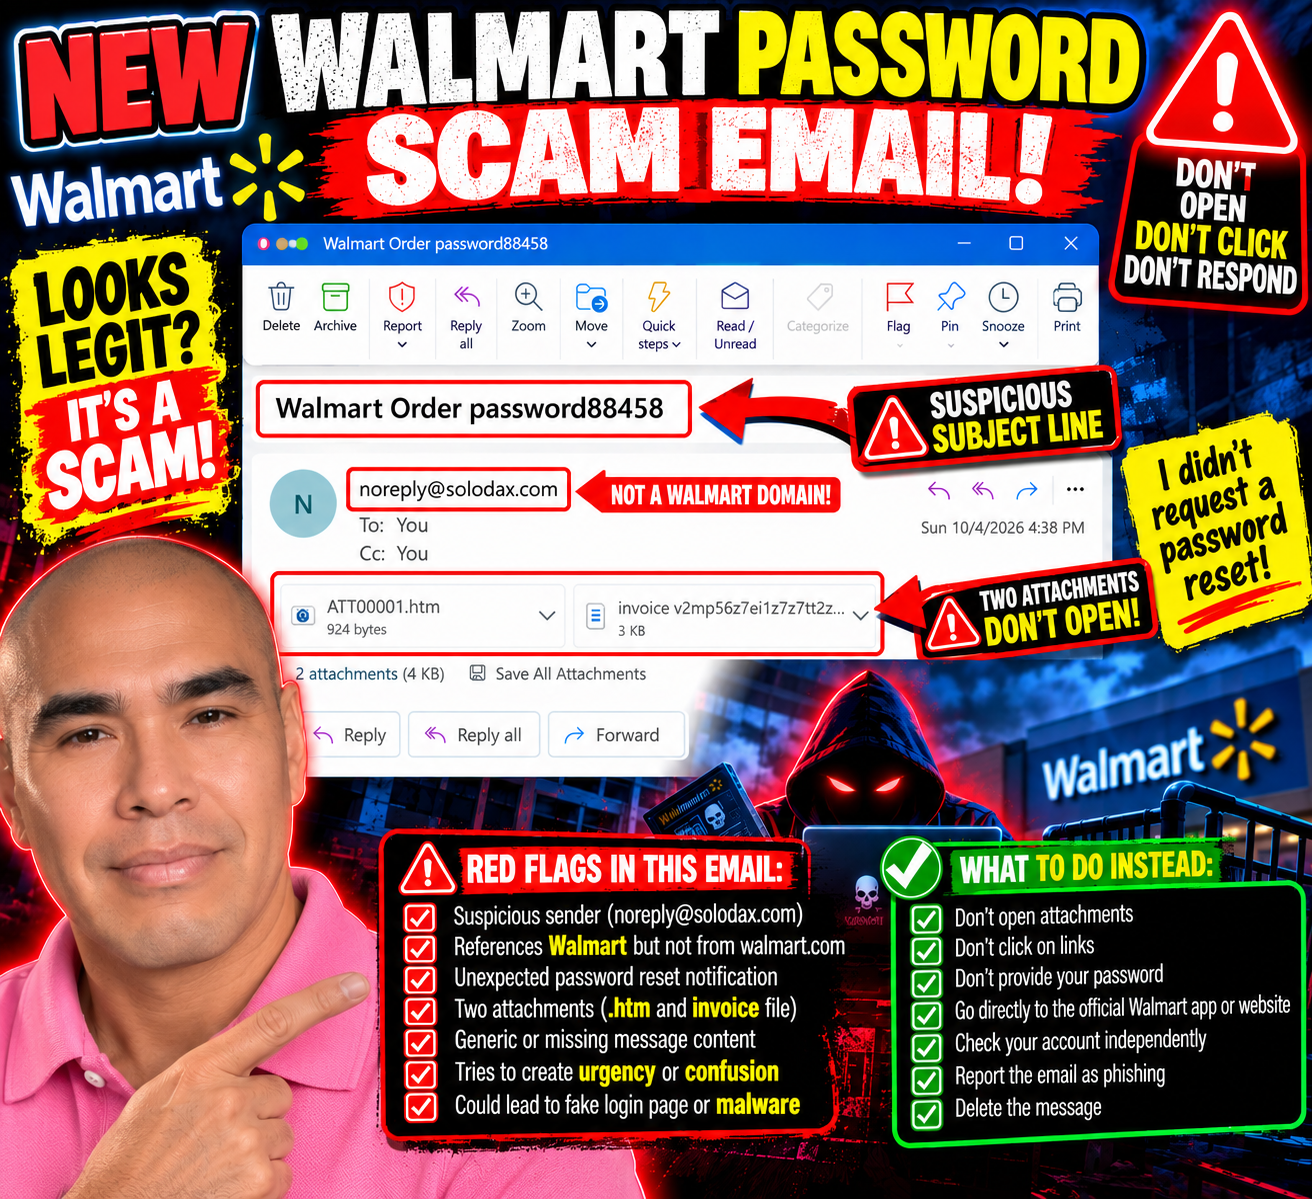
Alors que je pensais que les arnaqueurs qui inondent ma boîte mail s'étaient installés dans une routine confortable de faux prélèvements PayPal, d'abonnements Geek Squad et d'invitations à distribuer des centaines de dollars, quelqu'un a apparemment décidé que le script avait besoin d'une mise à jour.
Celle-ci m'a vraiment fait regarder à deux fois.
L'objet de la ligne est :
« Mot de passe de commande Walmart : 88458 »
Mot de passe?
Attendez.
Ai-je demandé la réinitialisation de mon mot de passe Walmart ?
Non.
Et c'est précisément ce bref instant d'incertitude qui a attiré mon attention.
Celui-ci est différent
La plupart des courriels frauduleux que je reçois s'annoncent pratiquement d'eux-mêmes.
VOUS AVEZ DÉPENSÉ 499,99 $ !
VOTRE ABONNEMENT GEEK SQUAD EST RENOUVELÉ !
APPELEZ CE NUMÉRO IMMÉDIATEMENT !
Ils veulent semer la panique.
Celui-ci est plus silencieux.
Le corps du courriel ne contient aucun message à proprement parler. Il comporte en revanche deux pièces jointes : un fichier HTML et ce qui semble être une facture.
L'expéditeur indiqué est :
Pourtant, le sujet fait référence à Walmart.
Ça me suffit pour m'arrêter.
Si ce message concerne soi-disant mon compte Walmart, pourquoi provient-il d'un domaine totalement différent ?
Et pourquoi aurais-je besoin d'ouvrir des pièces jointes pour comprendre ce qui se passe avec mon mot de passe ?
Non merci.
Le mot « mot de passe » a failli fonctionner
C'est ce que je trouve intéressant dans celui-ci.
J'ai vu le mot « mot de passe » et je me suis instinctivement demandé si j'avais demandé une réinitialisation de mot de passe.
Un instant, ce message m'a fait douter de ma propre mémoire.
C'est potentiellement beaucoup plus efficace qu'une autre facture absurde de 499,99 $.
On réinitialise constamment ses mots de passe. Il arrive qu'on oublie d'en avoir fait la demande. Parfois, une application nous déconnecte. Parfois, on reçoit des alertes de sécurité légitimes lorsqu'une personne tente d'accéder à un compte.
Ainsi, voir les mots Walmart, Commande et Mot de passe associés dans un même objet peut créer suffisamment de confusion pour inciter quelqu'un à enquêter.
Et enquêter pourrait impliquer d'ouvrir l'une de ces pièces jointes.
C'est là que je m'arrête.
Deux pièces jointes ? Ça me va.
Une des pièces jointes se termine par .htm.
Il s'agit d'un fichier HTML, c'est-à-dire une page web conditionnée sous forme de fichier.
L'ouverture d'une pièce jointe HTML inattendue peut potentiellement rediriger l'utilisateur vers une fausse page de connexion ou un contenu trompeur conçu pour paraître légitime. Je ne l'ouvre pas pour découvrir ce qu'elle fait précisément.
La deuxième pièce jointe semble être une facture.
Je ne l'ouvrirai pas non plus, merci.
Si Walmart a besoin que j'intervienne sur mon compte, je n'ai pas besoin d'une pièce jointe de solodax.com pour procéder.
Je peux ouvrir l'application Walmart de manière indépendante ou saisir l'adresse du site web officiel de Walmart dans mon navigateur et consulter mon compte à cet endroit.
Le courriel suspect ne me donne aucune indication sur la manière de mener l'enquête.
Voilà pourquoi je continue à partager ces choses
Les arnaques ne ressemblent pas toujours à :
« BONJOUR MONSIEUR, VOUS AVEZ GAGNÉ 47 MILLIONS DE DOLLARS. »
Parfois, ils sont désordonnés.
Parfois, ils sont polis.
Parfois, ils utilisent des noms d'entreprises connus.
Et parfois, il leur suffit d'un seul mot – comme mot de passe– pour me faire m'arrêter et m'interroger :
«Attendez… ai-je fait quelque chose ?»
J'ai dû regarder à deux fois.
J'ai ensuite regardé l'expéditeur.
Ensuite, j'ai regardé les pièces jointes.
Et je me suis souvenu :
Je n'ai pas demandé de réinitialisation de mot de passe.
Mystère résolu.
Aucune pièce jointe ouverte.
Aucun lien cliqué.
Aucun mot de passe saisi.
Et, pour une fois, Bill avait apparemment un jour de congé.
Envoyez-moi vos tentatives d'escroquerie
Je continue de documenter les différentes tactiques qui atterrissent dans ma boîte de réception, car voir des exemples concrets peut faciliter la reconnaissance d'un prochain message suspect.
Si vous avez reçu un courriel frauduleux inhabituel, une tentative d'hameçonnage, une fausse facture, un message suspect de réinitialisation de mot de passe ou toute autre tentative ingénieuse pour obtenir vos informations, envoyez-moi une capture d'écran et votre témoignage :
Tout d'abord, supprimez ou masquez toute information personnelle, financière ou relative à un compte sensible.
Les escrocs ont changé de tactique.
Je vais donc continuer à être attentif.
Si je n'ai pas demandé de réinitialisation de mot de passe, je n'ouvrirai pas de pièce jointe pour comprendre pourquoi quelqu'un pense que je l'ai fait.

Bill est de retour — deux fois : apparemment, mon faux compte PayPal a eu une matinée chargée
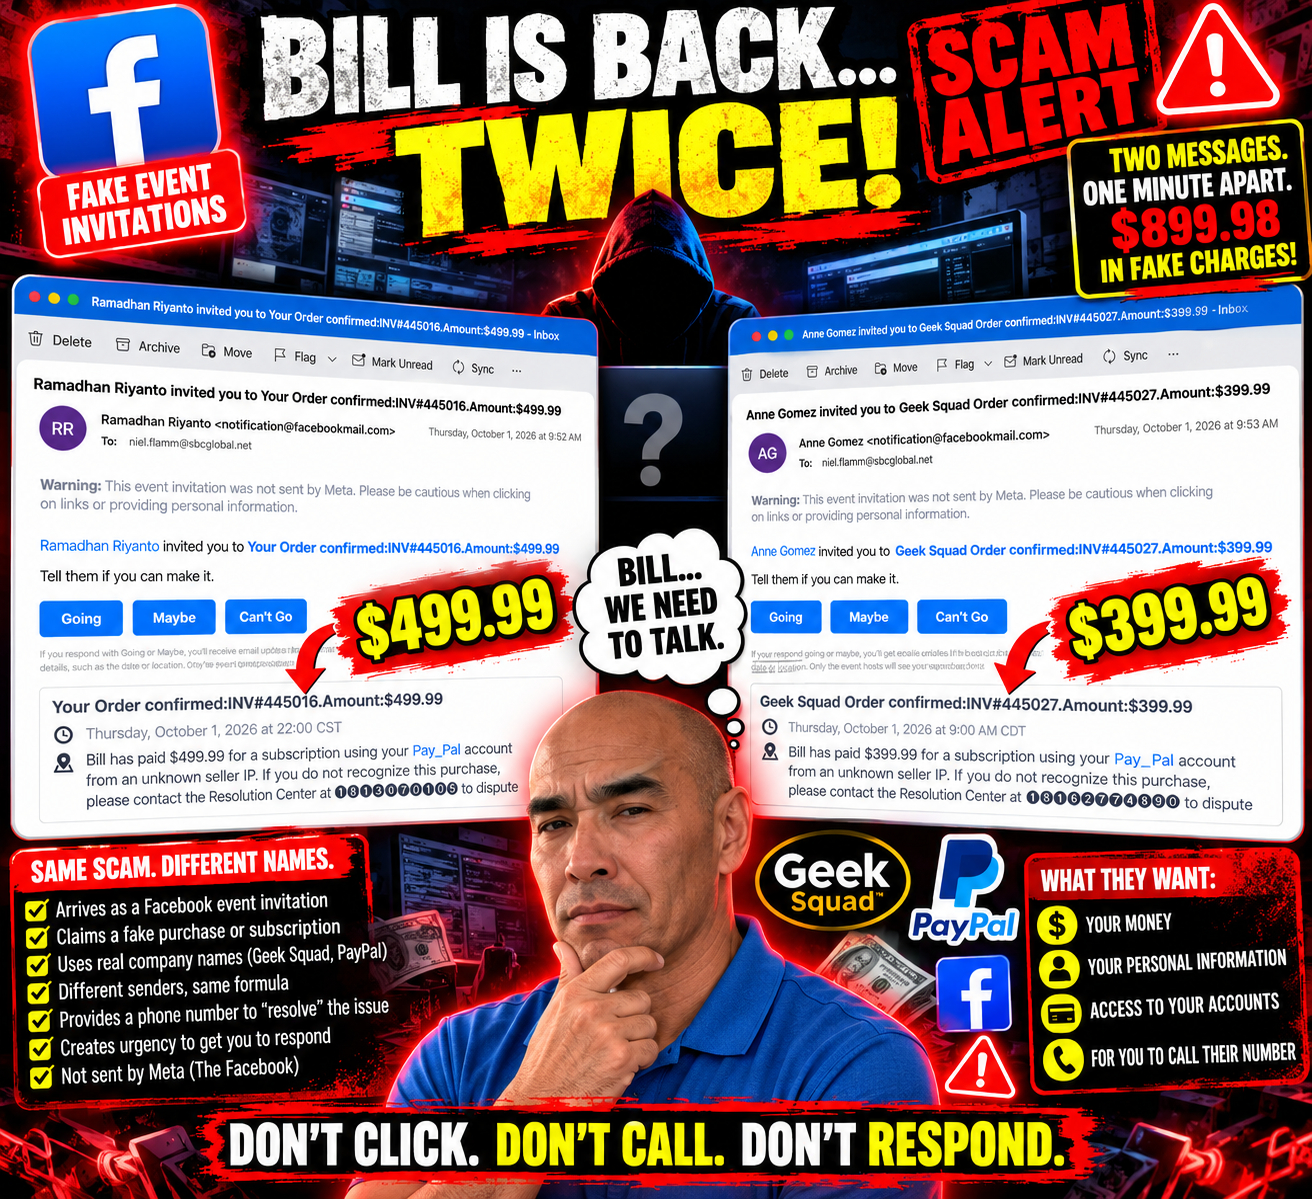
À ce stade, je pense que Bill a besoin d'une intervention.
Si vous avez suivi mes aventures avec les arnaques par e-mail, vous vous souvenez peut-être de Bill. Bill est cette personne mystérieuse qui apparaît sans cesse dans ces fausses factures et invitations à des événements, utilisant soi-disant mon compte PayPal pour acheter des choses que je n'ai jamais commandées.
Eh bien, Bill est de retour.
Et cette fois, il est venu accompagné d'amis.
Le 1er octobre, j'ai reçu deux autres invitations à des événements suspects. Elles sont arrivées à une minute d'intervalle.
Le premier message est venu de Ramadhan Riyanto à 9h52.
Le deuxième message provenait d' Anne Gomez à 9h53.
Apparemment, les escrocs croient en l'efficacité.
Première invitation : 499,99 $
Ramadhan m'a invité à :
« Votre commande a été confirmée : facture n° 445016. Montant : 499,99 $ »
Quelle délicatesse !.
Selon l'invitation, Bill aurait payé 499,99 $ pour un abonnement en utilisant mon compte « Pay_Pal ».
Oui, PayPal.
Peut-être le cousin moins connu de PayPal.
Et, bien sûr, si je ne reconnaissais pas l'achat, il y avait un numéro de téléphone pratique pour le « Centre de résolution »
Cela arrange bien les gens, c'est une autre question.
L'invitation me proposait même les choix habituels :
J'y vais. Peut-être. Je ne peux pas y aller.
Je choisis « Je ne peux pas y aller».
J'ai un conflit d'horaire.
Je suis occupé à ne pas perdre 499,99 $.
Une minute plus tard : Une autre fête !
Apparemment, refuser un achat imaginaire ne suffisait pas.
À 9 h 53 — une minute plus tard—, Anne Gomez m'a invitée à un autre événement :
« Commande Geek Squad confirmée : facture n° 445027. Montant : 399,99 $ »
Et devinez qui a fait l'achat ?
FACTURE!
Bill aurait dépensé 399,99 $ en utilisant mon compte Pay_Pal imaginaire.
Ainsi, en une minute seulement, Bill aurait accumulé 899,98 $ de frais fictifs.
Bill, mon pote...
Nous devons parler de vos habitudes de dépenses.
Les similitudes sont presque comiques
Placez ces deux messages côte à côte, et le schéma devient évident.
Expéditeur différent.
Numéro de facture différent.
Montant différent en dollars.
Numéro de téléphone différent du supposé centre de résolution.
Mais presque tout le reste suit la même formule.
Les deux sont arrivées sous forme d'invitations à des événements.
Tous deux affirment que Bill a utilisé mon compte PayPal.
Les deux mentionnent une « adresse IP du vendeur inconnu »
Les deux fournissent un numéro de téléphone pour contester la transaction.
Les deux créent un sentiment d'urgence autour d'un achat que je n'aurais soi-disant pas effectué.
Et les deux contiennent un avertissement directement dans l'e-mail :
« Cette invitation à un événement n’a pas été envoyée par Meta. Veuillez faire preuve de prudence lorsque vous cliquez sur des liens ou fournissez des informations personnelles. »
À ce stade, l'avertissement pourrait tout aussi bien clignoter en néon.
Hier, c'était Geek Squad. Aujourd'hui, c'est double programme.
Ce qui rend la chose encore plus drôle, c'est que ces invitations sont arrivées juste après une autre fausse invitation de Geek Squad dont j'ai parlé récemment.
Celui-ci prétendait que Bill avait dépensé $399.99.
Bill aurait ensuite dépensé 499,99 $ et 399,99 $ supplémentaires.
Mon amie fictive est en pleine frénésie d'achats.
Si ça continue, je vais devoir mettre en scène une intervention financière fictive.
Pourquoi en envoyer deux si proches l'un de l'autre ?
Il est évident que je ne peux pas savoir qui est à l'origine de ces messages à partir des seuls courriels, et je ne peux pas dire si les deux invitations ont été générées par la même personne ou la même opération.
Mais la quasi-identité du libellé et du calendrier mérite d'être soulignée.
C'est en partie pour cela que je continue à consigner ces messages.
Un courriel étrange pourrait inciter quelqu'un à s'arrêter et à se demander s'il y a réellement un problème avec son compte.
Lorsque plusieurs versions quasi identiques apparaissent, la formule devient beaucoup plus facile à repérer.
Le nom de l'entreprise peut changer.
Le montant peut varier.
L'expéditeur peut changer.
Le numéro de téléphone peut changer.
Mais l'objectif de base semble rester le même :
Fais-moi suffisamment peur pour que je réagisse avant même d'avoir le temps de réfléchir.
Je n'appelle toujours pas
Si je recevais un avis d'apparence légitime concernant une transaction PayPal, Geek Squad, bancaire ou par carte de crédit que je ne reconnaissais pas, je n'utiliserais pas le numéro de téléphone fourni dans un courriel suspect.
Je me rendrais directement sur l'application ou le site web officiel de l'entreprise et je vérifierais mon compte moi-même.
Le courriel ne m'indique pas comment le vérifier.
C'est une distinction importante.
Et je ne vais certainement pas appeler un mystérieux « Centre de résolution » simplement parce que Bill serait reparti faire du shopping.
Tu pars ? Peut-être ? Tu ne peux pas y aller ?
J'aime toujours autant recevoir ces invitations à des événements.
Imaginez inscrire ça sur mon calendrier :
9h00 — Perdez 399,99 $
22h00 — Perdez encore 499,99 $
Code vestimentaire : Décontracté chic.
Rafraîchissements : Aucun.
Regret financier : Offert.
RSVP ?
Je ne peux pas y aller.
Continuez à m'envoyer vos histoires d'arnaques
Je continuerai à les documenter car plus nous verrons d'exemples, plus il deviendra facile de reconnaître les schémas.
Si vous avez reçu une facture suspecte, une fausse notification d'achat, une arnaque liée à un événement Facebook, une usurpation d'identité PayPal, un message de Geek Squad ou toute autre tentative ingénieuse pour vous soutirer de l'argent, envoyez-moi votre témoignage et des captures d'écran à :
Il suffit de supprimer ou de masquer toute information personnelle ou financière sensible avant de l'envoyer.
Et Bill ?
Si quelqu'un le voit, merci de lui dire que ses privilèges PayPal ont été officiellement révoqués.

Apparemment, les escrocs n'ont toujours pas commencé à écrire des courriels
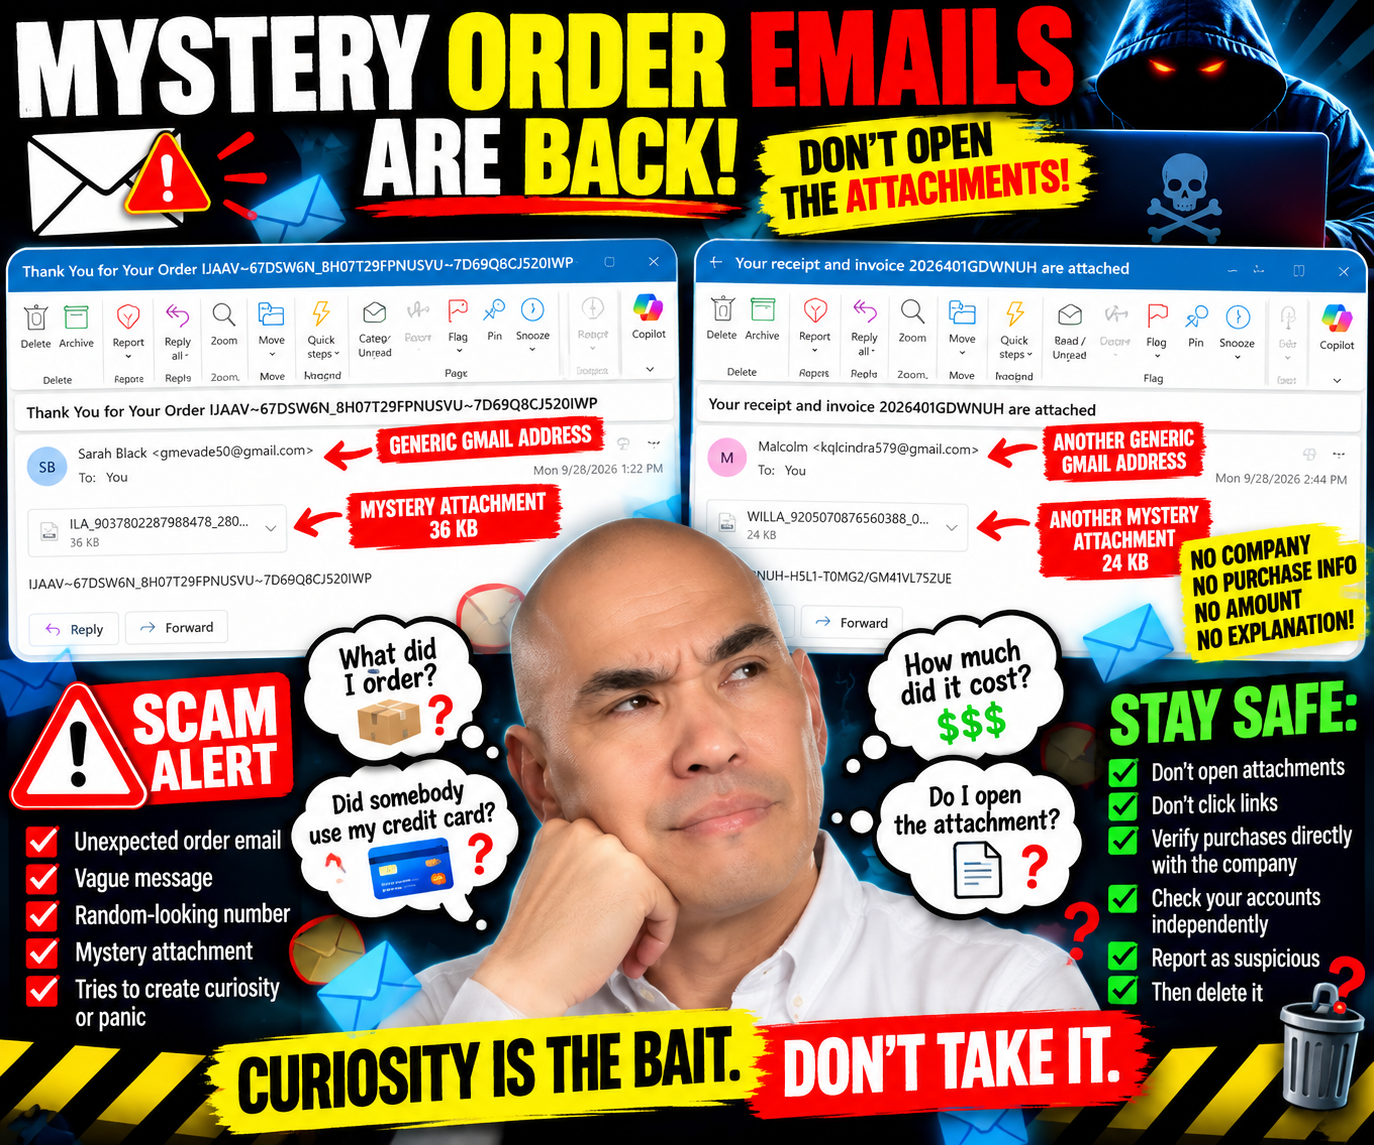
Alors que je pensais que le service des e-mails de commandes mystères était à court d'idées, deux autres sont apparues.
Apparemment, rédiger un véritable courriel représente encore trop de travail.
Aucune présentation de l'entreprise. Aucune explication concernant mon achat. Aucun commerçant identifiable. Aucun montant. Aucun détail utile concernant la commande.
Un simple accessoire mystérieux et l'équivalent numérique de :
« Tu as acheté quelque chose. Crois-moi. Ouvre ça. »
Oui, je m'en occupe tout de suite.
Commande mystère n° 1 : Merci pour… ce que j’ai commandé
Le premier courriel est arrivé avec cet objet plutôt accrocheur :
« Merci pour votre commande IJAAV~67DSW6N_8H07T29FPNUSVU~7D69Q8CJ520IWP »
Eh bien, voilà qui clarifie les choses.
Le message provenait d'une certaine Sarah Black, utilisant une adresse Gmail.
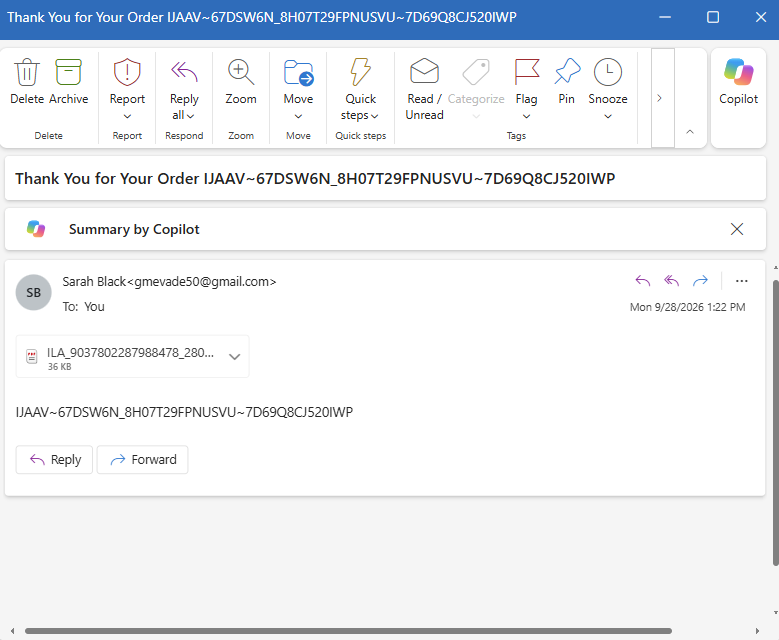
À l'intérieur de l'e-mail ?
Presque rien.
Il y a une autre longue série de lettres et de chiffres et une pièce jointe de 36 Ko.
C'est ça.
Pas de magasin.
Aucun produit.
Aucun prix d'achat.
Aucune information de carte de crédit.
Aucune adresse de livraison.
Aucune information concernant le service client.
Rien n'explique en quoi consiste réellement ce prétendu ordre.
Pour voir ce que j'ai acheté, je dois ouvrir la pièce jointe.
Non.
Commande mystère n°2 : arrivée le lendemain
Puis un autre est arrivé.
Cette fois, le sujet était :
« Votre reçu et votre facture 2026401GDWNUH sont joints. »
Là, on passe aux choses sérieuses.
Nous sommes passés d'une mystérieuse « commande » à un mystérieux reçu ET une facture.
Celui-ci provenait d'une personne nommée Malcolm, utilisant également une adresse Gmail.
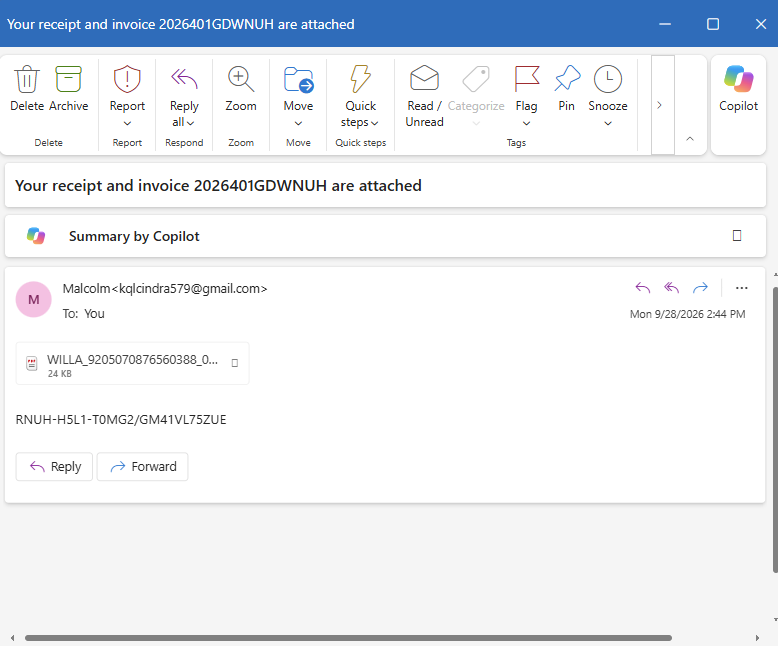
Le corps du courriel contient un autre code d'apparence aléatoire :
RNUH-H5L1-I0MG2/GM41VL75ZUE
Et, naturellement, il y a une autre pièce jointe, celle-ci fait 24 Ko.
Là encore, le message n'identifie aucune entreprise identifiable.
Aucune explication concernant mon achat.
Pas de prix.
Aucune information de paiement.
Aucune description.
Juste une pièce jointe.
🚩 La pièce jointe est toujours l'e-mail
J'ai déjà écrit à ce sujet, et apparemment quelqu'un souhaite me fournir des exemples supplémentaires.
Ces messages ne cherchent pas vraiment à communiquer quoi que ce soit d'utile.
La pièce jointe est l'e-mail.
Tout ce qui l'entoure semble conçu pour susciter juste assez de curiosité ou d'inquiétude pour me donner envie de l'ouvrir.
Ma première réaction est peut-être :
Qu'est-ce que j'ai commandé ?
Alors:
Quelqu'un a-t-il utilisé ma carte de crédit ?
Alors:
Combien m'ont-ils facturé ?
Et enfin :
Je ferais mieux d'ouvrir cette facture et de me renseigner.
C'est précisément la réaction que je ne veux pas avoir.
Si je ne reconnais pas un achat, mon premier réflexe n'est pas d'ouvrir une pièce jointe mystérieuse provenant d'un compte Gmail inconnu.
Je vais directement me rendre sur le compte de ma banque, de ma société de carte de crédit, du commerçant ou de tout autre service légitime censé avoir traité la transaction.
La curiosité peut être un appât
Je n'ai ouvert aucune des deux pièces jointes, donc je ne sais pas ce qu'elles contiennent.
Je ne peux pas affirmer qu'il s'agit de logiciels malveillants sans les examiner.
Et c'est bien là l'essentiel.
Je n'ai pas besoin de savoir ce qu'il y a à l'intérieur.
Aucun de ces messages ne me donne de raison de prendre ce risque.
Si j'ai réellement effectué un achat, je peux le vérifier indépendamment.
En cas de débit non autorisé, je peux le constater auprès de mon établissement financier.
Si une entreprise légitime a besoin de me contacter au sujet d'une commande, je peux me rendre directement sur le site web ou l'application de cette entreprise plutôt que de suivre les instructions contenues dans un courriel non sollicité.
Ouvrir un dossier mystérieux ne devrait pas me coûter de l'argent pour savoir si j'en ai soi-disant dépensé.
Deux e-mails, même formule de base
Ces messages sont arrivés à des jours d'intervalle, provenant d'adresses Gmail différentes, avec des noms différents, des numéros de commande différents et des pièces jointes différentes.
Mais regardez la structure :
Notification d'achat inattendue → message vague → numéro apparemment insignifiant → pièce jointe → curiosité.
C'est ce qui attire mon attention.
Ils n'ont pas besoin que je croie à ce courriel très longtemps.
Ils ont besoin que je réfléchisse :
« Mais qu’est-ce que j’ai bien pu acheter ? »
…et cliquez.
Ne laissez pas le courriel créer l'urgence
Voilà une autre leçon que j'ai apprise en documentant ces messages.
Un courriel suspect ne devrait pas créer de problème et ensuite dicter la manière dont je mène l'enquête.
Si un courriel m'informe d'une commande que je ne reconnais pas, je vérifierai mes comptes moi-même.
S'il est indiqué qu'il y a un prélèvement PayPal, je me connecterai à PayPal indépendamment.
S'il est indiqué qu'il y a une transaction par carte de crédit, je vérifierai moi-même cette carte.
S'il prétend qu'il y a une commande Amazon, j'ouvrirai Amazon moi-même.
Je n'ai pas besoin de cet accessoire mystérieux.
Soyez un bon voisin
Ces courriels peuvent paraître ridicules à quelqu'un qui en a déjà vu des centaines.
Ce n'est pas le cas de tout le monde.
Une autre personne pourrait voir « Merci pour votre commande » et paniquer immédiatement.
Peut-être craignent-ils que quelqu'un leur ait volé leur carte de crédit.
Peut-être craignent-ils que des centaines de dollars aient disparu de leur compte courant.
Peut-être ne se souviennent-ils plus s'ils ont commandé quelque chose.
C'est à ce moment-là qu'il convient de dire :
N'ouvrez pas encore la pièce jointe. Vérifions cet achat supposé par un autre moyen.
Aidez quelqu'un à vérifier le vrai compte.
Montrez-leur comment inspecter l'expéditeur.
Expliquez pourquoi un attachement inattendu mérite d'être abordé avec prudence.
Signalez les messages suspects.
Supprimez-les ensuite.
Car apparemment, les escrocs n'ont toujours pas commencé à écrire des courriels.
Mais ils n'ont certainement pas cessé d'envoyer des pièces jointes.