

Une nouvelle arnaque m'a fait sursauter : « Commande Walmart password88458 »
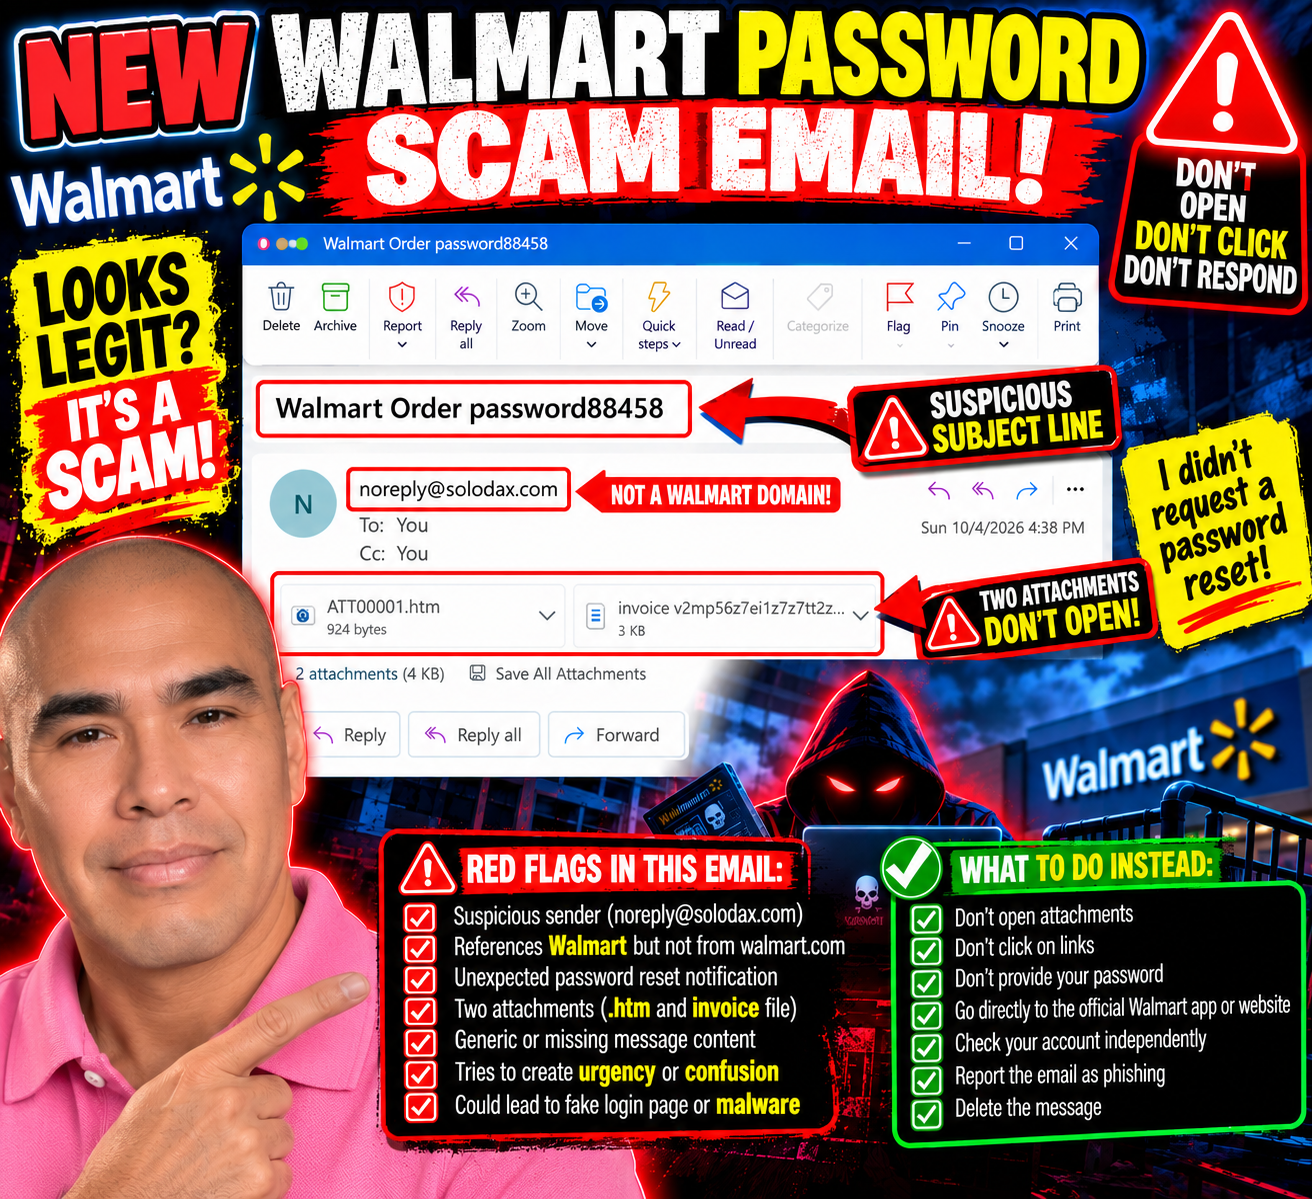
Alors que je pensais que les arnaqueurs qui inondent ma boîte mail s'étaient installés dans une routine confortable de faux prélèvements PayPal, d'abonnements Geek Squad et d'invitations à distribuer des centaines de dollars, quelqu'un a apparemment décidé que le script avait besoin d'une mise à jour.
Celle-ci m'a vraiment fait regarder à deux fois.
L'objet de la ligne est :
« Mot de passe de commande Walmart : 88458 »
Mot de passe?
Attendez.
Ai-je demandé la réinitialisation de mon mot de passe Walmart ?
Non.
Et c'est précisément ce bref instant d'incertitude qui a attiré mon attention.
Celui-ci est différent
La plupart des courriels frauduleux que je reçois s'annoncent pratiquement d'eux-mêmes.
VOUS AVEZ DÉPENSÉ 499,99 $ !
VOTRE ABONNEMENT GEEK SQUAD EST RENOUVELÉ !
APPELEZ CE NUMÉRO IMMÉDIATEMENT !
Ils veulent semer la panique.
Celui-ci est plus silencieux.
Le corps du courriel ne contient aucun message à proprement parler. Il comporte en revanche deux pièces jointes : un fichier HTML et ce qui semble être une facture.
L'expéditeur indiqué est :
Pourtant, le sujet fait référence à Walmart.
Ça me suffit pour m'arrêter.
Si ce message concerne soi-disant mon compte Walmart, pourquoi provient-il d'un domaine totalement différent ?
Et pourquoi aurais-je besoin d'ouvrir des pièces jointes pour comprendre ce qui se passe avec mon mot de passe ?
Non merci.
Le mot « mot de passe » a failli fonctionner
C'est ce que je trouve intéressant dans celui-ci.
J'ai vu le mot « mot de passe » et je me suis instinctivement demandé si j'avais demandé une réinitialisation de mot de passe.
Un instant, ce message m'a fait douter de ma propre mémoire.
C'est potentiellement beaucoup plus efficace qu'une autre facture absurde de 499,99 $.
On réinitialise constamment ses mots de passe. Il arrive qu'on oublie d'en avoir fait la demande. Parfois, une application nous déconnecte. Parfois, on reçoit des alertes de sécurité légitimes lorsqu'une personne tente d'accéder à un compte.
Ainsi, voir les mots Walmart, Commande et Mot de passe associés dans un même objet peut créer suffisamment de confusion pour inciter quelqu'un à enquêter.
Et enquêter pourrait impliquer d'ouvrir l'une de ces pièces jointes.
C'est là que je m'arrête.
Deux pièces jointes ? Ça me va.
Une des pièces jointes se termine par .htm.
Il s'agit d'un fichier HTML, c'est-à-dire une page web conditionnée sous forme de fichier.
L'ouverture d'une pièce jointe HTML inattendue peut potentiellement rediriger l'utilisateur vers une fausse page de connexion ou un contenu trompeur conçu pour paraître légitime. Je ne l'ouvre pas pour découvrir ce qu'elle fait précisément.
La deuxième pièce jointe semble être une facture.
Je ne l'ouvrirai pas non plus, merci.
Si Walmart a besoin que j'intervienne sur mon compte, je n'ai pas besoin d'une pièce jointe de solodax.com pour procéder.
Je peux ouvrir l'application Walmart de manière indépendante ou saisir l'adresse du site web officiel de Walmart dans mon navigateur et consulter mon compte à cet endroit.
Le courriel suspect ne me donne aucune indication sur la manière de mener l'enquête.
Voilà pourquoi je continue à partager ces choses
Les arnaques ne ressemblent pas toujours à :
« BONJOUR MONSIEUR, VOUS AVEZ GAGNÉ 47 MILLIONS DE DOLLARS. »
Parfois, ils sont désordonnés.
Parfois, ils sont polis.
Parfois, ils utilisent des noms d'entreprises connus.
Et parfois, il leur suffit d'un seul mot – comme mot de passe– pour me faire m'arrêter et m'interroger :
«Attendez… ai-je fait quelque chose ?»
J'ai dû regarder à deux fois.
J'ai ensuite regardé l'expéditeur.
Ensuite, j'ai regardé les pièces jointes.
Et je me suis souvenu :
Je n'ai pas demandé de réinitialisation de mot de passe.
Mystère résolu.
Aucune pièce jointe ouverte.
Aucun lien cliqué.
Aucun mot de passe saisi.
Et, pour une fois, Bill avait apparemment un jour de congé.
Envoyez-moi vos tentatives d'escroquerie
Je continue de documenter les différentes tactiques qui atterrissent dans ma boîte de réception, car voir des exemples concrets peut faciliter la reconnaissance d'un prochain message suspect.
Si vous avez reçu un courriel frauduleux inhabituel, une tentative d'hameçonnage, une fausse facture, un message suspect de réinitialisation de mot de passe ou toute autre tentative ingénieuse pour obtenir vos informations, envoyez-moi une capture d'écran et votre témoignage :
Tout d'abord, supprimez ou masquez toute information personnelle, financière ou relative à un compte sensible.
Les escrocs ont changé de tactique.
Je vais donc continuer à être attentif.
Si je n'ai pas demandé de réinitialisation de mot de passe, je n'ouvrirai pas de pièce jointe pour comprendre pourquoi quelqu'un pense que je l'ai fait.

Les e-mails frauduleux deviennent de plus en plus faciles : « Merci pour votre commande… » Quelle commande ?
Apparemment, ma virée shopping imaginaire continue.
Après des achats de bitcoins, des abonnements mystérieux, des renouvellements de Geek Squad, des invitations à des événements Facebook et même une réparation de montre que je n'avais jamais demandée, les escrocs ont apparemment décidé qu'ils travaillaient trop.
Pourquoi s'embêter à créer une fausse facture élaborée alors qu'il suffit d'envoyer :
«Merci pour votre commande.»
Dans quel ordre ?
Excellente question.
Deux jours, deux commandes mystères
Hier, j'ai reçu un courriel de « Manthan Williams » dont l'objet était :
« Re : Merci pour votre commande 1KJBO6SYBRM6TJBQLEDV »
Il y avait une pièce jointe.
Et presque rien d'autre.
Aujourd'hui, « Elizabeth Lewis » s'est jointe à la fête avec :
« Merci pour votre commande 0RQKQA6198JOMD57P »
Un autre numéro de commande aléatoire.
Une autre pièce jointe.
Encore un courriel sans pratiquement aucune explication.
Apparemment, le service client a adopté le minimalisme.
Au moins, dites-moi ce que j'ai acheté
C'est ce qui rend ces courriels presque drôles.
Aucun détaillant identifiable.
Aucune description du produit.
Aucun prix n'est affiché de manière visible.
Aucune explication utile concernant ma commande.
Juste:
Merci pour votre commande. Voici une pièce jointe.
Ah oui, bien sûr. Laissez-moi immédiatement ouvrir cette pièce jointe mystérieuse provenant d'un compte Gmail aléatoire pour découvrir ce que j'ai soi-disant acheté.
Qu'est-ce qui pourrait mal tourner ?
Je ne l'ouvrirai pas.
C'est un point important. Je n'ai pas besoin d'ouvrir une pièce jointe non sollicitée pour examiner un achat que je ne reconnais pas.
Si j'ai effectivement passé une commande, je peux vérifier le vendeur ou le compte de paiement indépendamment.
Les adresses Gmail aléatoires ne sont pas utiles
Un courriel prétend provenir d'Elizabeth Lewis, mais arrive d'une adresse Gmail apparemment sans rapport.
L'autre message prétend provenir de Manthan Williams et provient également d'une adresse Gmail sans lien avec le précédent.
Des personnes légitimes peuvent-elles utiliser Gmail ?
Bien sûr.
Mais lorsqu'un courriel de « commande » inattendu arrive d'un compte Gmail aléatoire, ne fournit pratiquement aucune information et me demande d'ouvrir une pièce jointe pour en savoir plus, ma curiosité ne gagne pas cette bataille.
Supprimer bat le double-clic.
L'attachement est l'appât
Ces messages utilisent une approche légèrement différente de celle des arnaques aux fausses invitations PayPal et Facebook que j'ai documentées.
Ces messages essayaient de m'effrayer avec une somme d'argent importante et de me pousser à appeler un numéro de téléphone.
Ces objets semblent conçus pour susciter la curiosité:
Qu'est-ce que j'ai commandé ?
Combien m'ont-ils facturé ?
Quelqu'un a-t-il utilisé ma carte de crédit ?
Que contient cette pièce jointe ?
Et c'est précisément pour cette raison que je ne touche pas à la pièce jointe.
La peur peut faire réagir les gens.
Mais la curiosité aussi.
Mon moi imaginaire a un style de vie assez particulier
D'après ma boîte de réception, Niel (le personnage imaginaire) a été bien occupé.
Bitcoin.
Équipe Geek.
Abonnements mystères.
Réparation de montres.
Encore des abonnements mystères.
Et maintenant, deux commandes mystérieuses en deux jours.
La seule chose qui me manque, c'est de savoir ce que j'ai réellement acheté.
Allez, les arnaqueurs !.
Si vous comptez inventer des achats pour moi, faites au moins en sorte qu'ils soient intéressants.
Dites-moi que j'ai acheté une Ferrari.
Un appartement en bord de mer.
Un jet privé.
Peut-être une réserve de Coca-Cola Zéro pour toute une vie.
Donnez-moi quelque chose qui vaille la peine d'être commandé par erreur.
Au lieu de cela, j'obtiens :
COMMANDE 0RQKQA6198JOMD57P.
Je suis déçu.
Vous avez reçu un courriel frauduleux ? Envoyez-le-moi
Je continue à les collectionner car les tactiques changent constamment, même si l'objectif reste le même : nous faire réagir avant même de nous arrêter pour réfléchir.
Si vous avez reçu un courriel suspect, une fausse facture, une commande mystérieuse, un SMS d'hameçonnage, une arnaque sur les réseaux sociaux ou toute autre tentative ingénieuse pour vous soutirer de l'argent, veuillez me le signaler :
Dites-moi ce qui s'est passé et envoyez une capture d'écran si vous en avez une. Veuillez supprimer ou masquer toute information personnelle ou financière sensible avant d'envoyer quoi que ce soit.
Je l'évoquerai peut-être dans un prochain article.
D'ici là, Elizabeth et Manthan :
Merci de m'avoir remercié pour mes commandes.
Quels qu'ils soient.

Ils sont de retour ! Apparemment, j'ai payé 450 $ pour un autre abonnement mystère
Cela faisait un petit moment, mais apparemment mon calendrier social frauduleux est de nouveau opérationnel.
Pour ceux qui n'ont pas suivi mes actualités, j'ai reçu des courriels plutôt intéressants ces derniers mois. D'après ma boîte de réception, j'ai acheté des bitcoins, renouvelé ma protection Geek Squad (à plusieurs reprises) et même fait réparer une montre que je n'ai jamais envoyée en réparation.
Aujourd'hui, nous revenons à un classique :
L'arnaque aux invitations à des événements Facebook.
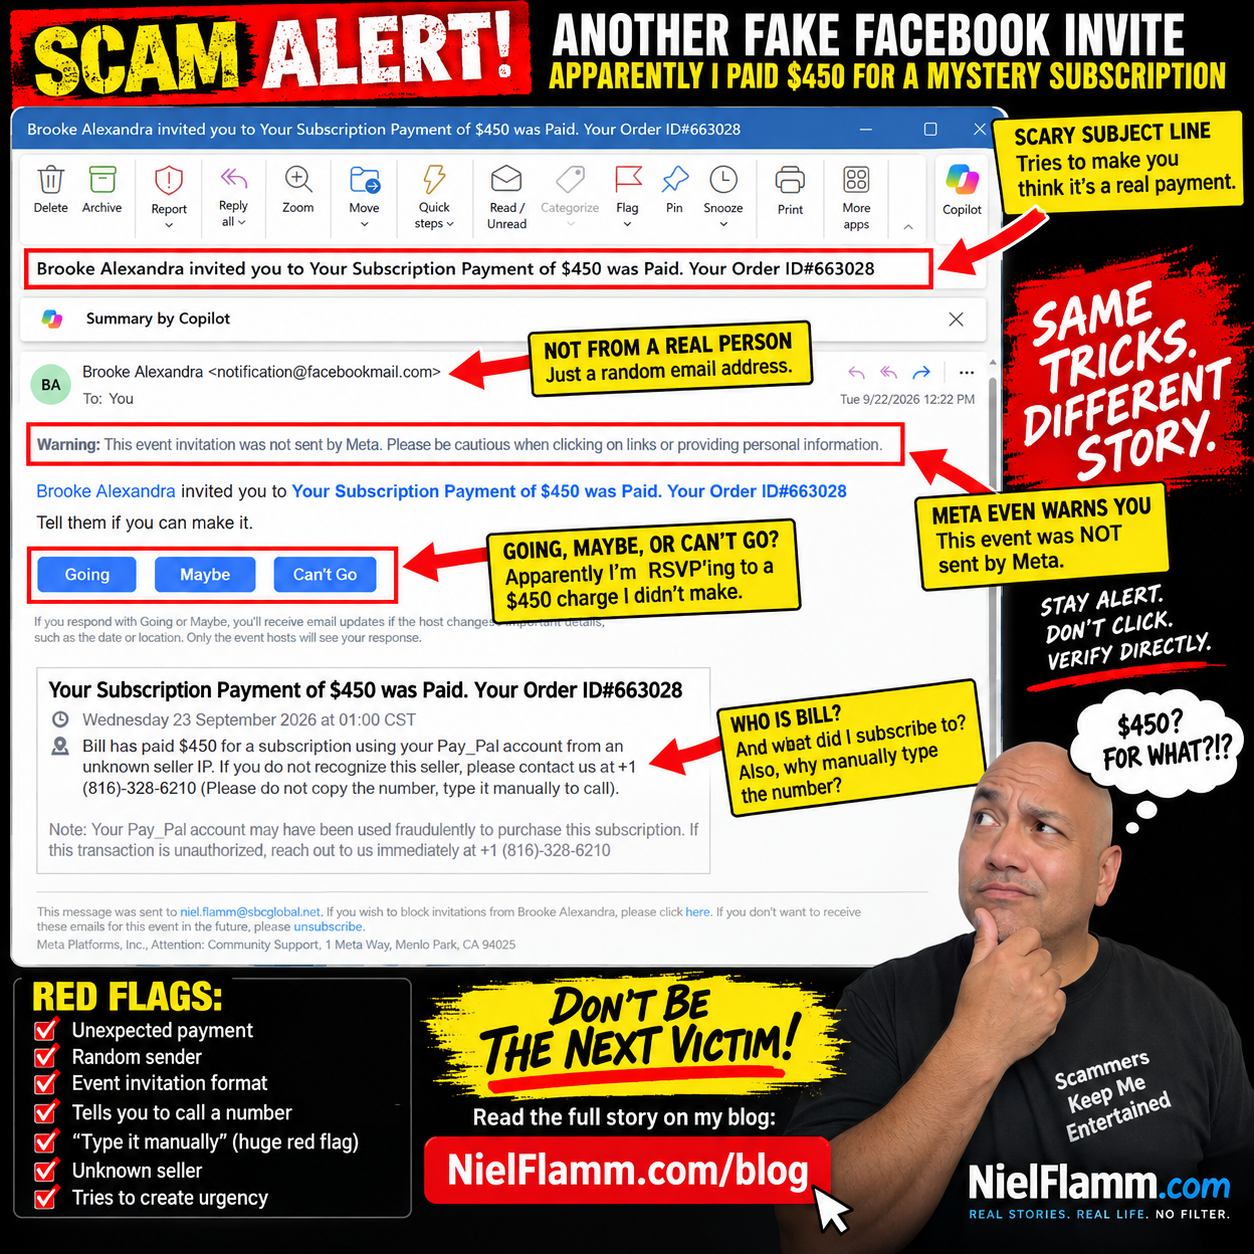
Cette fois-ci, « Brooke Alexandra » m’a invitée à un événement passionnant intitulé :
« Votre paiement d'abonnement de 450 $ a été effectué. Numéro de commande : 663028 »
Eh bien, Brooke, merci pour l'invitation.
Malheureusement, je n'ai absolument aucune idée de ce à quoi j'étais censé m'abonner.
Partir, peut-être, ou ne pas pouvoir partir ?
Ce que je préfère dans ces arnaques, c'est toujours le format événementiel de Facebook.
J'aurais soi-disant découvert une transaction PayPal non autorisée de 450 dollars, et immédiatement en dessous de cette nouvelle alarmante, on me demande :
Dites-leur si vous pouvez venir.
Mes choix ?
J'y vais.
Peut-être.
Je ne peux pas y aller.
Décisions, décisions.
Je choisis « Je ne peux pas y aller».
Non pas parce que j'ai un autre engagement. J'essaie d'éviter les célébrations liées à des achats frauduleux.
Voici Bill, mon alter ego apparemment très généreux
La description devient encore meilleure.
Il est écrit :
« Bill a payé 450 $ pour un abonnement en utilisant votre compte PayPal auprès d'un vendeur dont l'adresse IP est inconnue. »
Qui est Bill ?
Je ne sais pas.
Bill, arrête de dépenser mon argent imaginaire.
Le message fournit ensuite un numéro de téléphone et m'indique d'appeler si je ne reconnais pas le vendeur.
Et voici ma consigne préférée :
« Veuillez ne pas copier le numéro, saisissez-le manuellement pour appeler. »
Oh, absolument.
Je ne suis pas à l'aise avec une alerte financière qui me demande de saisir manuellement un numéro de téléphone.
C'est pratiquement le symbole international de :
« Rien de suspect ici ! »
Meta me met littéralement en garde
Comme dans les versions précédentes, un message important est affiché bien en évidence en haut de la page :
« Avertissement : cette invitation à un événement n’a pas été envoyée par Meta. Veuillez faire preuve de prudence lorsque vous cliquez sur des liens ou lorsque vous fournissez des informations personnelles. »
Cela mérite plus d'attention que le titre alarmiste à 450 dollars.
La formule n'a pas beaucoup changé :
Créez une transaction alarmante.
Utilisez une marque reconnue comme PayPal.
Veuillez m'indiquer si mon compte a pu être piraté.
Donnez-moi un numéro de téléphone.
Veuillez créer un climat d'urgence pour que je vous appelle avant d'avoir le temps de réfléchir.
Et regroupez le tout dans une invitation à un événement Facebook pour que la notification qui en résulte soit plus familière.
L'arnaque a un gros problème
Si mon compte PayPal présente réellement une mystérieuse transaction de 450 dollars, je n'ai pas besoin de Brooke Alexandra — ni de Bill — pour m'aider à enquêter.
Je peux accéder directement à PayPal via son application ou son site web officiel et consulter mon compte.
La même règle s'applique aux courriels suspects prétendant provenir d'une banque, d'une société de cartes de crédit, d'un détaillant, de Geek Squad ou de pratiquement n'importe qui d'autre.
Ne laissez pas le message suspect vous indiquer comment le vérifier.
Vérifiez-le indépendamment.
Et n'appelez pas un numéro inconnu simplement parce que quelqu'un a écrit « PayPal » à côté.
Ma frénésie d'achats imaginaire continue
Ajoutons donc un autre achat à la liste qui s'allonge.
Bitcoin ? ✔️
Abonnements mystères ? ✔️
Geek Squad ? ✔️
Réparation de montres ? ✔️
Encore un abonnement mystérieux à 450 $ ? ✔️
À ce stade, la personne qui se trouve dans mon dossier de courriers indésirables a une vie financière considérablement plus palpitante que la mienne.
Je suis simplement déçu qu'après toutes ces dépenses imaginaires, personne ne m'ait envoyé de courriel pour m'annoncer que j'ai acheté un appartement en bord de mer en Thaïlande.
Arnaqueurs, si vous lisez ceci, essayez au moins de rendre votre prochaine arnaque intéressante.
Vous avez une histoire d'arnaque à raconter ? Envoyez-la-moi !
Maintenant, je veux savoir ce qui arrive dans votre boîte de réception.
Si vous avez reçu un courriel frauduleux, un SMS suspect, un message sur les réseaux sociaux, une fausse facture, un avis de remboursement douteux ou quelque chose qui vous a fait penser : « C’est impossible que ce soit légitime », envoyez-le-moi.
Veuillez m'envoyer vos captures d'écran et me décrire ce qui s'est passé. Je pourrais en publier certaines dans de futurs articles, afin d'examiner les méthodes créatives — et parfois d'une nullité hilarante — employées par les escrocs pour soutirer de l'argent aux gens.
Veuillez supprimer ou masquer les mots de passe, numéros de compte, adresses, numéros de téléphone ou autres informations personnelles sensibles avant d'envoyer des captures d'écran.
Il est peut-être temps de transformer ma collection d'arnaques en notre collection d'arnaques.
Et d'ici là, Brooke...
Je ne peux pas y aller.

Apparemment, les escrocs ont cessé d'écrire des courriels
J'ai beaucoup écrit ces derniers temps sur les courriels frauduleux, les recruteurs suspects, les pièces jointes mystérieuses et les personnes qui tentent désespérément de me convaincre de cliquer sur quelque chose.
Apparemment, nous sommes maintenant entrés dans la phase minimaliste de l'escroquerie.
Pourquoi s'embêter à rédiger une fausse facture élaborée alors qu'il vous suffit de m'envoyer une pièce jointe et d'espérer que je me débrouille ?
Ces derniers jours, j'ai reçu deux autres courriels qui suivent essentiellement la même stratégie : presque aucune information, une pièce jointe mystérieuse et la curiosité comme appât.
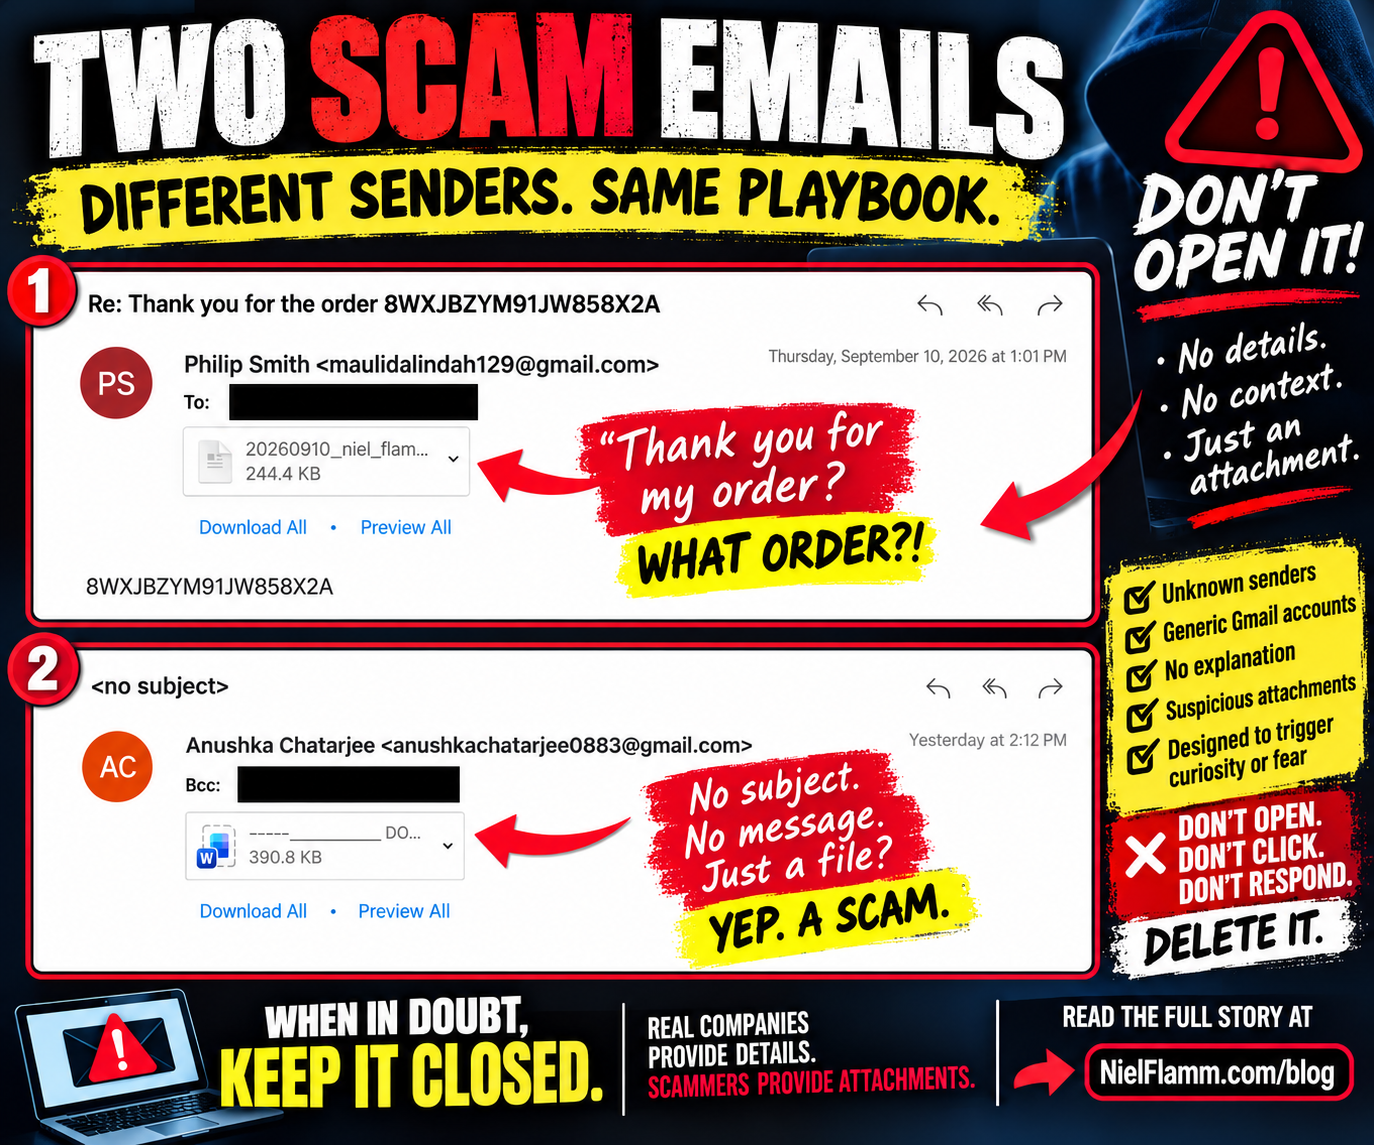
🚩 Courriel frauduleux n° 1 : Merci pour votre commande !
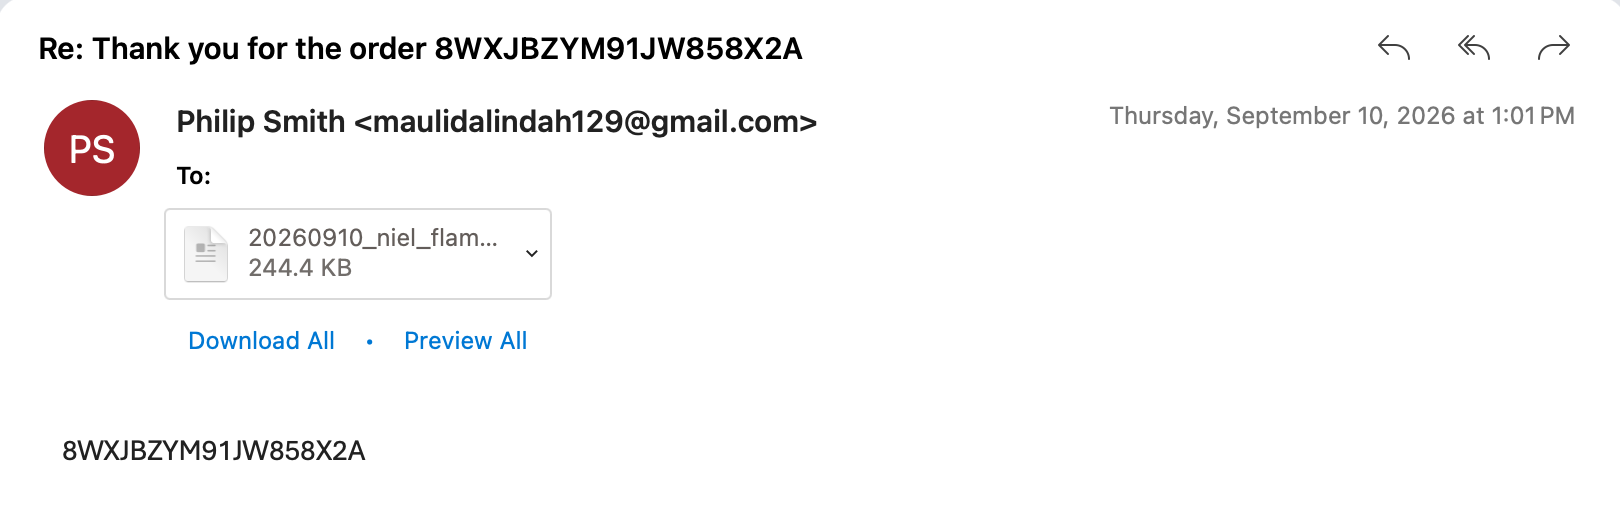
Le premier message provenait d'une personne se présentant comme Philip Smith, utilisant une adresse Gmail.
Le sujet :
« Re : Merci pour votre commande 8WXJBZYM91JW858X2A »
Oh!
Merci pour ma commande !
Il y a juste un petit problème.
Dans quel ordre ?
Il n'y a pas de nom d'entreprise.
Aucun produit.
Pas de prix.
Aucune information concernant la livraison.
Aucun commerçant identifiable.
Le corps du courriel ne contient pratiquement rien d'autre que la même chaîne de caractères mystérieuse :
8WXJBZYM91JW858X2A
Et puis il y a un accessoire.
Un fichier de 244,4 Ko dont le nom commence par une date et mon nom.
C'est une attention délicate.
Inclure le nom d'une personne dans le nom d'un fichier peut donner à la pièce jointe un aspect personnalisé et légitime.
Mais je suis censé croire que j'ai passé une commande quelque part, que je n'ai reçu aucune explication sur ce que j'ai acheté, et que je dois maintenant ouvrir une pièce jointe inconnue pour découvrir ce qui s'est passé ?
Non merci.
🚩 Courriel frauduleux n° 2 : Ils n’ont même pas pris la peine d’indiquer l’objet
Puis un autre chef-d'œuvre est arrivé.
Expéditeur:
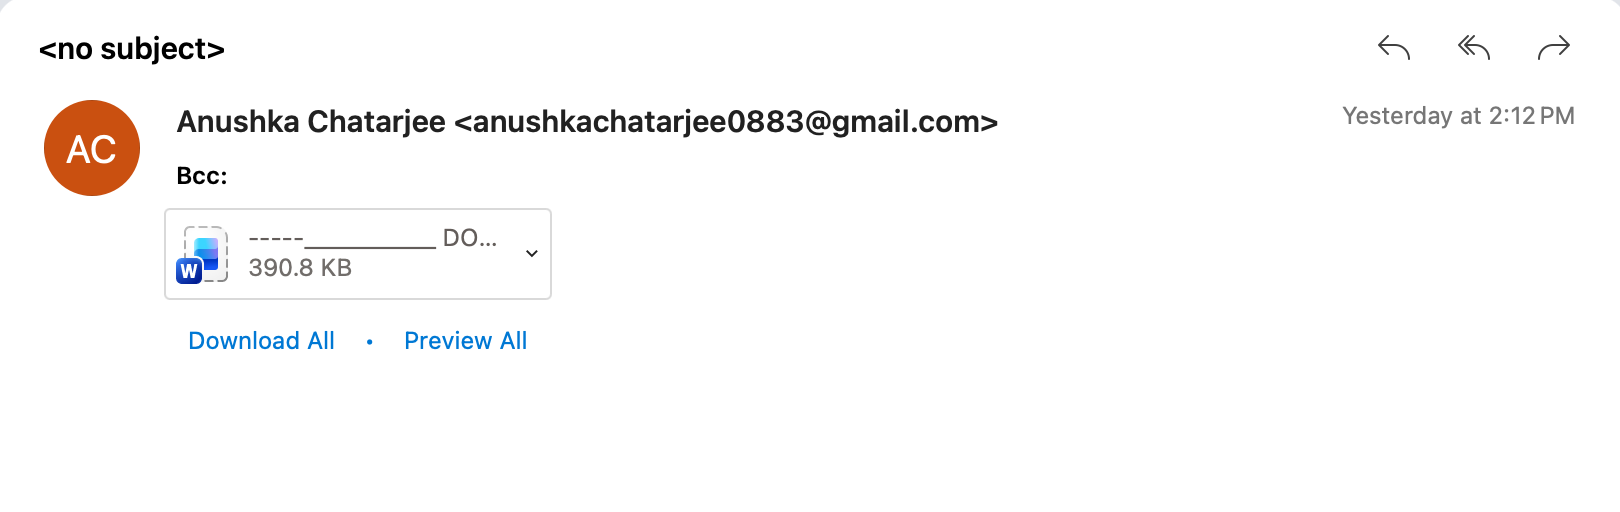
Anushka Chatarjee
Un autre compte Gmail.
Sujet:
<no subject>
Le message a été envoyé en copie cachée (BCC), ce qui laisse penser que je suis peut-être simplement l'un des nombreux destinataires ayant reçu le même message.
Et que contient le courriel ?
Rien d'utile.
Mais, naturellement, il y a une pièce jointe Microsoft Word de 390,8 Ko.
Le terrain se résume donc désormais à :
Salut.
En fait, ils n'ont même pas dit bonjour.
En gros, c'est :
Voici un document Word. Ouvrez-le.
Voilà toute la présentation commerciale.
La pièce jointe est l'e-mail
Voici ce que les gens doivent comprendre à propos de ce genre de messages.
Le manque d'informations n'est pas nécessairement un échec.
La curiosité peut être une technique d'ingénierie sociale.
Le premier courriel me laisse perplexe :
Ai-je commandé quelque chose par erreur ?
Ma carte de crédit a-t-elle été compromise ?
Combien m'ont-ils facturé ?
Qu'est-ce que j'étais censé acheter ?
Et où dois-je chercher la réponse ?
À l'intérieur de la pièce jointe.
Le deuxième courriel est encore plus direct.
Il n'y a aucune histoire. Juste un mystérieux document Word.
L'escroc n'a pas forcément besoin que je croie quoi que ce soit pour l'instant.
Ils ont juste besoin que j'ouvre le fichier.
Pourquoi je ne les ouvre pas
Je ne sais pas ce que contiennent les pièces jointes car je ne les ai pas ouvertes.
C'est important.
Je ne vais pas affirmer que ces fichiers contiennent des logiciels malveillants, des liens malveillants ou des logiciels de vol d'identifiants sans les avoir analysés.
Je n'en ai pas besoin non plus.
Une pièce jointe inattendue provenant d'un compte Gmail inconnu, sans aucune explication légitime quant à sa réception, a déjà échoué à mon test de confiance.
La question la plus sûre n'est pas :
« Je me demande ce qu'il y a à l'intérieur ? »
C'est:
« Pourquoi ouvrirais-je ça ? »
Et dans les deux cas, je ne trouve pas de bonne réponse.
L'astuce de la fausse commande est particulièrement ingénieuse
L'approche de la fausse commande ajoute un autre ingrédient psychologique :
Peur.
Imaginez que quelqu'un reçoive le premier courriel et pense :
Je n'ai rien commandé !
C’est précisément à ce moment-là que la pensée rationnelle peut être remplacée par l’urgence.
Ils veulent savoir si quelqu'un a utilisé leur carte de crédit.
Ils veulent savoir combien d'argent a été facturé.
Ils souhaitent annuler la transaction.
Ils ouvrent donc la pièce jointe.
C’est pourquoi, si vous recevez une confirmation d’achat suspecte, n’utilisez pas la pièce jointe mystérieuse pour mener l’enquête.
Vérifiez indépendamment votre carte de crédit ou votre compte bancaire .
Connectez-vous à Amazon, Walmart, PayPal ou à toute autre société ayant soi-disant traité l'achat en accédant directement au service vous-même, et non via les liens ou pièces jointes fournis dans le message suspect.
S'il n'y a pas de transaction, il n'y a rien à annuler.
De « cabinet de pharmacie » à ceci
Il y a quelques jours à peine, j'ai reçu un autre courriel intitulé « Cabinet de pharmacie ».
Celui-ci contenait également des pièces jointes mystérieuses, pratiquement sans aucune explication.
J'ai reçu une mystérieuse confirmation de commande et un courriel complètement vide contenant un document Word.
Un thème semble se dessiner :
Les escrocs veulent que je suscite la curiosité.
Désolé.
Je n'en ai plus.
Ma nouvelle politique en matière de pièces jointes est assez simple
Expéditeur inconnu ?
Pièce jointe inattendue ?
Aucune explication ?
Compte Gmail générique ?
Fausse urgence ?
Achat mystère ?
Je ne l'ouvrirai pas.
Si une personne a légitimement besoin que je relise un document, elle peut s'identifier, expliquer ce qu'elle envoie et me donner une raison de l'attendre.
En attendant, votre mystérieux document Word de 390,8 Ko restera un mystère à jamais.
Parfois, le clic le plus sûr est celui qu'on ne fait jamais.
Suivez-moi sur NielFlamm.com/blog pour découvrir d'autres arnaques, courriels suspects, recruteurs douteux et les méthodes de plus en plus créatives employées par des inconnus sur Internet pour me faire cliquer sur des liens.

Cabinet de pharmacie ? Bien sûr. Laissez-moi ouvrir ces mystérieuses pièces jointes…
Encore un jour, encore un courriel qui semble espérer que la curiosité l'emporte sur le bon sens.
Celui-ci est arrivé avec un objet à la sonorité merveilleusement officielle :
« Cabinet de pharmacie »
Ah, super ! Le cabinet de la pharmacie !
Quelle pharmacie ?
Quel cabinet ?
Pourquoi me contactent-ils ?
Apparemment, ce ne sont que des détails mineurs.
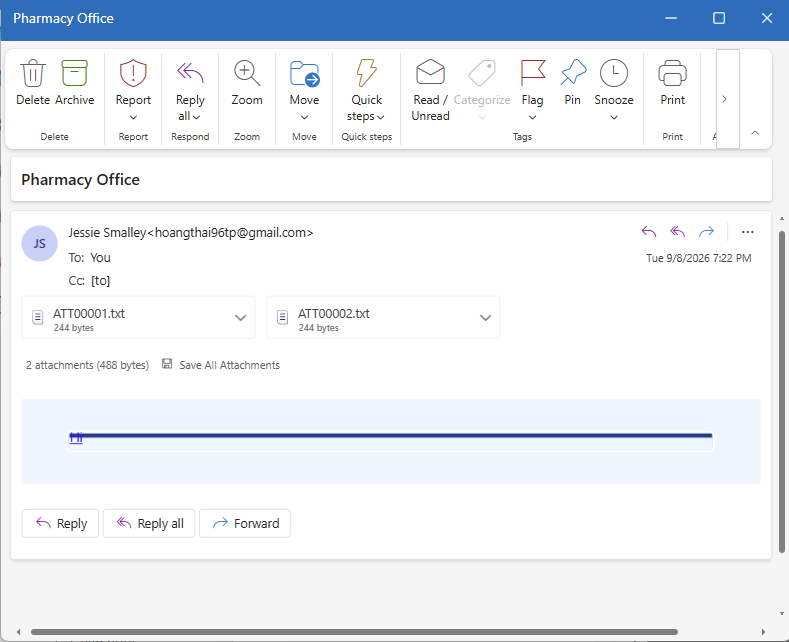
L’expéditrice se présente comme « Jessie Smalley », mais l’adresse électronique affichée avec ce nom est un compte Gmail d’apparence aléatoire :
hoangthai96tp@gmail.com
Rien ne crie plus fort « correspondance officielle de pharmacie »
Mais le meilleur dans tout ça ?
Il n'y a pratiquement aucun message.
Non:
«Bonjour Niel.»
Non:
« Nous vous contactons concernant votre ordonnance. »
Aucune explication sur qui ils sont, pourquoi ils me contactent, ni sur ce que je suis censé faire.
Au lieu de cela, je reçois deux pièces jointes:
ATT00001.txt
ATT00002.txt
Chacun ne fait que 244 octets.
Et ils restent là, presque à chuchoter :
Allez, Niel. Ouvre-nous.
Nous sommes probablement importants.
Peut-être que l'un d'entre nous détient des informations concernant votre garantie automobile prolongée.
Bien essayé.
L'attachement est l'appât
C'est l'une des astuces les plus simples de la panoplie du fraudeur.
Ils n'ont pas forcément besoin d'écrire une histoire élaborée s'ils parviennent à susciter suffisamment de curiosité pour vous inciter à interagir avec un objet joint.
Le sujet vague crée juste assez d'incertitude.
Cabinet de pharmacie ?
Ma pharmacie m'a envoyé quelque chose ?
Y a-t-il un problème avec les ordonnances ?
Est-ce une question d'assurance ?
Ai-je une dette ?
Et c'est précisément pourquoi je n'ai pas ouvert les pièces jointes.
Je ne connais pas l'expéditeur. Je ne m'attendais pas à recevoir ce courriel. L'adresse de l'expéditeur ne correspond pas à une pharmacie et le courriel ne fournit aucune explication quant au contenu des pièces jointes.
Ce n'est pas une raison pour enquêter sur les fichiers.
Voilà une raison d'enquêter sur ce courriel.
Félicitations, vous avez échoué au test de confiance
Si ma pharmacie a besoin de moi, elle dispose sans doute de plusieurs moyens de communication plus efficaces que :
BUREAU DE PHARMACIE
Deux fichiers mystères sont joints.
Bonne chance.
Même si une pièce jointe inattendue semble inoffensive (qu'il s'agisse d'un fichier TXT, PDF, Word, ZIP ou autre), je ne l'ouvrirai pas simplement parce que quelqu'un a réussi à la faire parvenir dans ma boîte de réception.
Les escrocs n'ont pas toujours besoin de la pièce jointe elle-même pour infecter immédiatement un ordinateur. Une pièce jointe ou un document peut également faire partie d'une chaîne d'ingénierie sociale plus vaste visant à rediriger la victime vers un site web malveillant, à lui demander des identifiants, à lui fournir des instructions pour contacter une personne ou à orienter la conversation vers un autre site.
L'objectif est simple :
Vous amener à franchir la prochaine étape.
La curiosité n'est pas une stratégie de sécurité
Ces fichiers en particulier ne contiennent peut-être rien de malveillant.
Je ne vais pas les ouvrir pour le découvrir.
C'est une distinction importante.
Je n'ai pas besoin de prouver la malveillance d'un message pour décider de ne pas y donner suite. Un courriel non sollicité, sans message clair, d'un expéditeur inconnu et comportant deux pièces jointes mystérieuses, ne me donne absolument aucune raison de lui faire confiance.
Si un message prétend provenir de votre pharmacie, banque, employeur, compagnie d'assurance, service de livraison ou autre organisme que vous utilisez régulièrement, ne vous fiez pas aux coordonnées fournies par ce message suspect.
Veuillez consulter le site web ou l'application de l'organisation, ou contactez-la via un numéro dont vous savez déjà qu'il est légitime.
Arnaqueurs, vous pouvez faire mieux
Nous avons eu affaire à de faux recruteurs.
Fausses offres d'emploi.
Des argumentaires de vente de services d'orientation professionnelle déguisés en offres d'emploi.
Et maintenant, il semblerait que j'en sois arrivé au chapitre de l'aventure concernant la mystérieuse pharmacie
Au moins, faites un effort.
Veuillez me prévenir lorsque mon ordonnance pour les médicaments contre la licorne sera prête.
Dites-moi que Walgreens a accidentellement rempli 700 gallons de sirop contre la toux à mon nom.
Donnez-moi quelque chose.
Au lieu de cela, j'ai reçu deux minuscules fichiers texte et l'espoir que la curiosité ferait le reste.
Non.
Supprimer. Signaler. Passer à autre chose.
Et, plus important encore :
N’ouvrez pas les pièces jointes mystérieuses simplement parce que quelqu’un a eu la brillante idée d’indiquer « Cabinet de pharmacie » dans l’objet.
Suivez-moi sur NielFlamm.com/blog pour découvrir d'autres arnaques, des expériences de recrutement suspectes et d'autres exemples de personnes sur Internet qui tentent désespérément de me faire cliquer sur des choses que je ne devrais pas.