

Apparemment, les escrocs n'ont toujours pas commencé à écrire des courriels
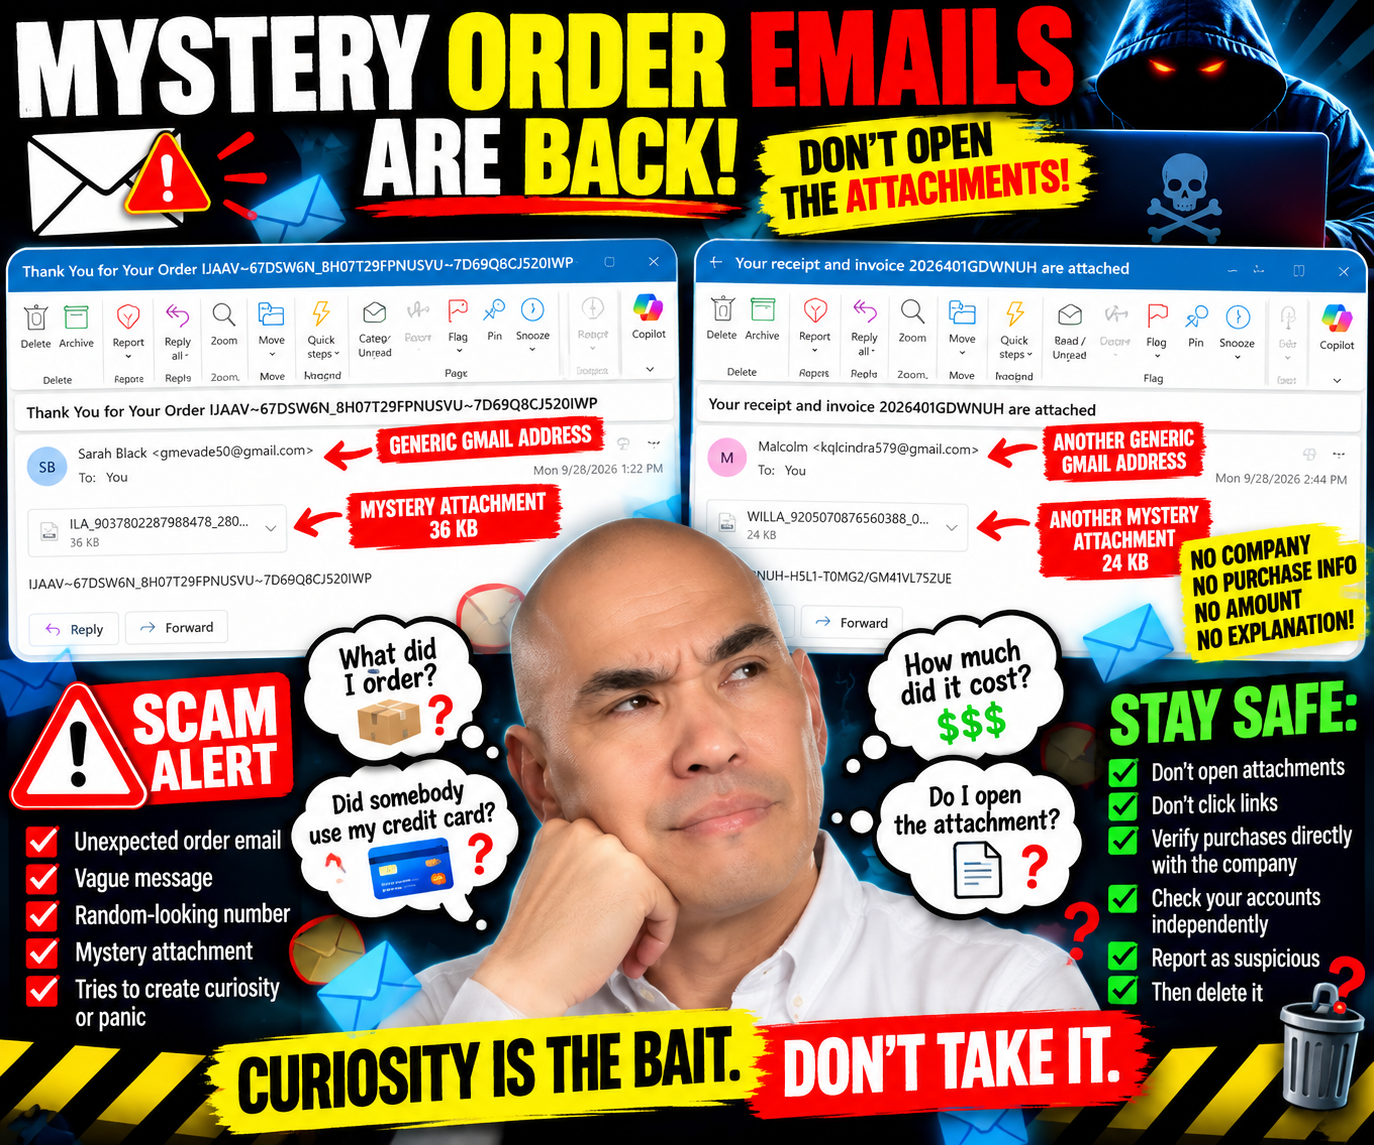
Alors que je pensais que le service des e-mails de commandes mystères était à court d'idées, deux autres sont apparues.
Apparemment, rédiger un véritable courriel représente encore trop de travail.
Aucune présentation de l'entreprise. Aucune explication concernant mon achat. Aucun commerçant identifiable. Aucun montant. Aucun détail utile concernant la commande.
Un simple accessoire mystérieux et l'équivalent numérique de :
« Tu as acheté quelque chose. Crois-moi. Ouvre ça. »
Oui, je m'en occupe tout de suite.
Commande mystère n° 1 : Merci pour… ce que j’ai commandé
Le premier courriel est arrivé avec cet objet plutôt accrocheur :
« Merci pour votre commande IJAAV~67DSW6N_8H07T29FPNUSVU~7D69Q8CJ520IWP »
Eh bien, voilà qui clarifie les choses.
Le message provenait d'une certaine Sarah Black, utilisant une adresse Gmail.
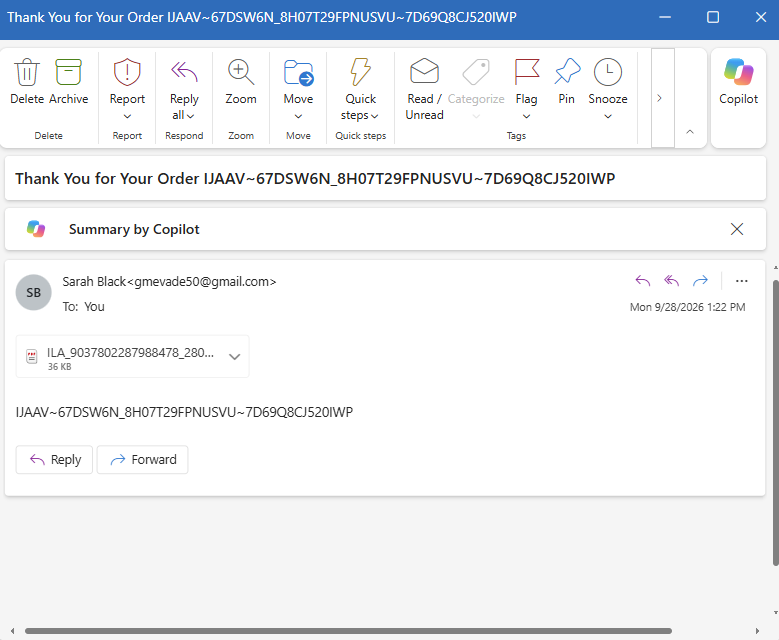
À l'intérieur de l'e-mail ?
Presque rien.
Il y a une autre longue série de lettres et de chiffres et une pièce jointe de 36 Ko.
C'est ça.
Pas de magasin.
Aucun produit.
Aucun prix d'achat.
Aucune information de carte de crédit.
Aucune adresse de livraison.
Aucune information concernant le service client.
Rien n'explique en quoi consiste réellement ce prétendu ordre.
Pour voir ce que j'ai acheté, je dois ouvrir la pièce jointe.
Non.
Commande mystère n°2 : arrivée le lendemain
Puis un autre est arrivé.
Cette fois, le sujet était :
« Votre reçu et votre facture 2026401GDWNUH sont joints. »
Là, on passe aux choses sérieuses.
Nous sommes passés d'une mystérieuse « commande » à un mystérieux reçu ET une facture.
Celui-ci provenait d'une personne nommée Malcolm, utilisant également une adresse Gmail.
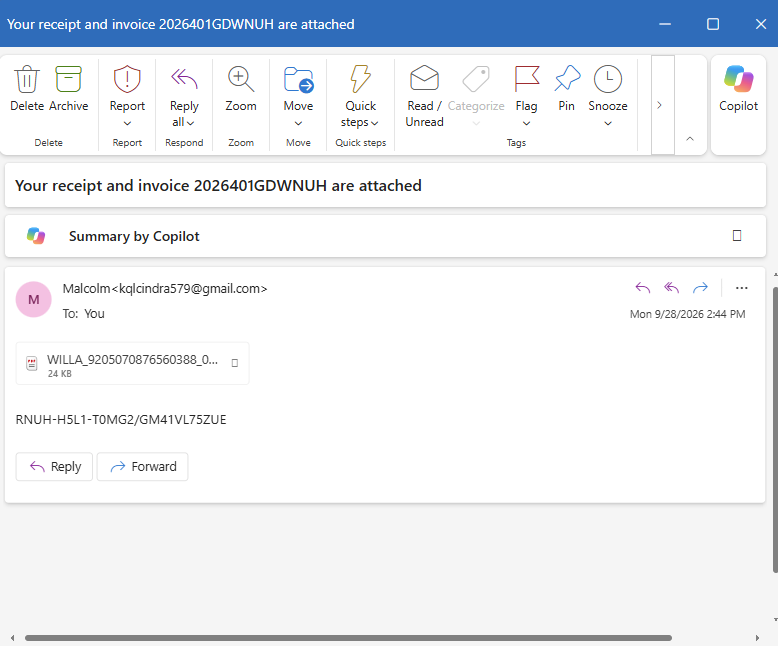
Le corps du courriel contient un autre code d'apparence aléatoire :
RNUH-H5L1-I0MG2/GM41VL75ZUE
Et, naturellement, il y a une autre pièce jointe, celle-ci fait 24 Ko.
Là encore, le message n'identifie aucune entreprise identifiable.
Aucune explication concernant mon achat.
Pas de prix.
Aucune information de paiement.
Aucune description.
Juste une pièce jointe.
🚩 La pièce jointe est toujours l'e-mail
J'ai déjà écrit à ce sujet, et apparemment quelqu'un souhaite me fournir des exemples supplémentaires.
Ces messages ne cherchent pas vraiment à communiquer quoi que ce soit d'utile.
La pièce jointe est l'e-mail.
Tout ce qui l'entoure semble conçu pour susciter juste assez de curiosité ou d'inquiétude pour me donner envie de l'ouvrir.
Ma première réaction est peut-être :
Qu'est-ce que j'ai commandé ?
Alors:
Quelqu'un a-t-il utilisé ma carte de crédit ?
Alors:
Combien m'ont-ils facturé ?
Et enfin :
Je ferais mieux d'ouvrir cette facture et de me renseigner.
C'est précisément la réaction que je ne veux pas avoir.
Si je ne reconnais pas un achat, mon premier réflexe n'est pas d'ouvrir une pièce jointe mystérieuse provenant d'un compte Gmail inconnu.
Je vais directement me rendre sur le compte de ma banque, de ma société de carte de crédit, du commerçant ou de tout autre service légitime censé avoir traité la transaction.
La curiosité peut être un appât
Je n'ai ouvert aucune des deux pièces jointes, donc je ne sais pas ce qu'elles contiennent.
Je ne peux pas affirmer qu'il s'agit de logiciels malveillants sans les examiner.
Et c'est bien là l'essentiel.
Je n'ai pas besoin de savoir ce qu'il y a à l'intérieur.
Aucun de ces messages ne me donne de raison de prendre ce risque.
Si j'ai réellement effectué un achat, je peux le vérifier indépendamment.
En cas de débit non autorisé, je peux le constater auprès de mon établissement financier.
Si une entreprise légitime a besoin de me contacter au sujet d'une commande, je peux me rendre directement sur le site web ou l'application de cette entreprise plutôt que de suivre les instructions contenues dans un courriel non sollicité.
Ouvrir un dossier mystérieux ne devrait pas me coûter de l'argent pour savoir si j'en ai soi-disant dépensé.
Deux e-mails, même formule de base
Ces messages sont arrivés à des jours d'intervalle, provenant d'adresses Gmail différentes, avec des noms différents, des numéros de commande différents et des pièces jointes différentes.
Mais regardez la structure :
Notification d'achat inattendue → message vague → numéro apparemment insignifiant → pièce jointe → curiosité.
C'est ce qui attire mon attention.
Ils n'ont pas besoin que je croie à ce courriel très longtemps.
Ils ont besoin que je réfléchisse :
« Mais qu’est-ce que j’ai bien pu acheter ? »
…et cliquez.
Ne laissez pas le courriel créer l'urgence
Voilà une autre leçon que j'ai apprise en documentant ces messages.
Un courriel suspect ne devrait pas créer de problème et ensuite dicter la manière dont je mène l'enquête.
Si un courriel m'informe d'une commande que je ne reconnais pas, je vérifierai mes comptes moi-même.
S'il est indiqué qu'il y a un prélèvement PayPal, je me connecterai à PayPal indépendamment.
S'il est indiqué qu'il y a une transaction par carte de crédit, je vérifierai moi-même cette carte.
S'il prétend qu'il y a une commande Amazon, j'ouvrirai Amazon moi-même.
Je n'ai pas besoin de cet accessoire mystérieux.
Soyez un bon voisin
Ces courriels peuvent paraître ridicules à quelqu'un qui en a déjà vu des centaines.
Ce n'est pas le cas de tout le monde.
Une autre personne pourrait voir « Merci pour votre commande » et paniquer immédiatement.
Peut-être craignent-ils que quelqu'un leur ait volé leur carte de crédit.
Peut-être craignent-ils que des centaines de dollars aient disparu de leur compte courant.
Peut-être ne se souviennent-ils plus s'ils ont commandé quelque chose.
C'est à ce moment-là qu'il convient de dire :
N'ouvrez pas encore la pièce jointe. Vérifions cet achat supposé par un autre moyen.
Aidez quelqu'un à vérifier le vrai compte.
Montrez-leur comment inspecter l'expéditeur.
Expliquez pourquoi un attachement inattendu mérite d'être abordé avec prudence.
Signalez les messages suspects.
Supprimez-les ensuite.
Car apparemment, les escrocs n'ont toujours pas commencé à écrire des courriels.
Mais ils n'ont certainement pas cessé d'envoyer des pièces jointes.

Apparemment, les escrocs ont cessé d'écrire des courriels
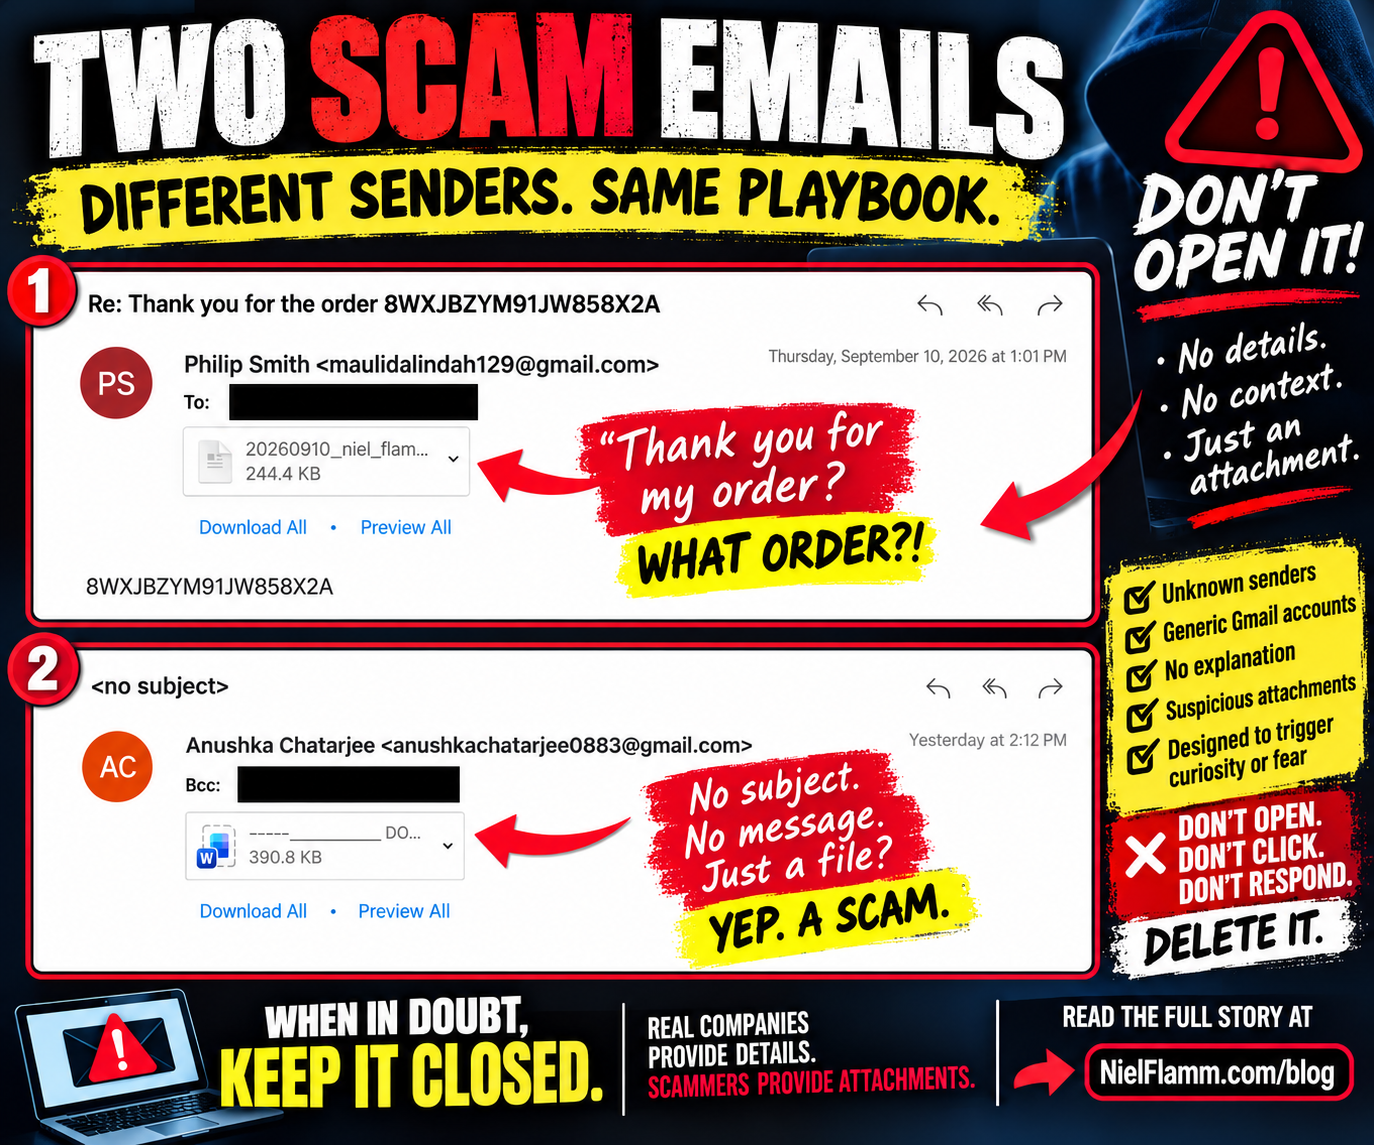
J'ai beaucoup écrit ces derniers temps sur les courriels frauduleux, les recruteurs suspects, les pièces jointes mystérieuses et les personnes qui tentent désespérément de me convaincre de cliquer sur quelque chose.
Apparemment, nous sommes maintenant entrés dans la phase minimaliste de l'escroquerie.
Pourquoi s'embêter à rédiger une fausse facture élaborée alors qu'il vous suffit de m'envoyer une pièce jointe et d'espérer que je me débrouille ?
Ces derniers jours, j'ai reçu deux autres courriels qui suivent essentiellement la même stratégie : presque aucune information, une pièce jointe mystérieuse et la curiosité comme appât.
🚩 Courriel frauduleux n° 1 : Merci pour votre commande !
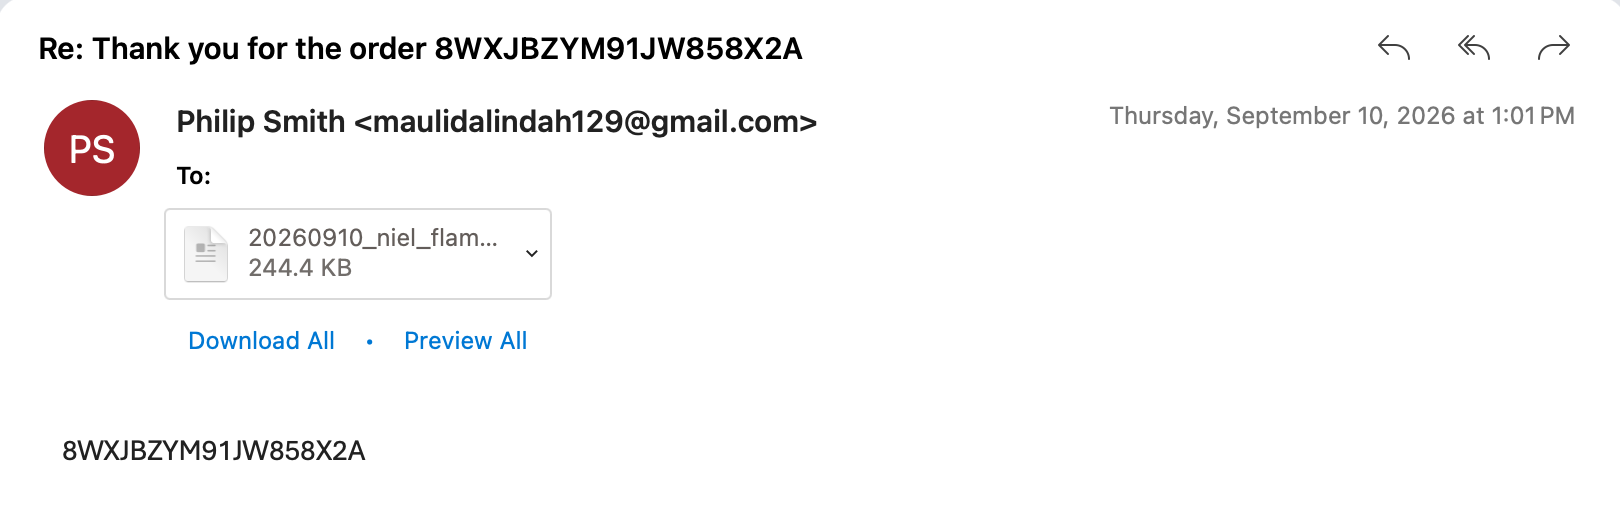
Le premier message provenait d'une personne se présentant comme Philip Smith, utilisant une adresse Gmail.
Le sujet :
« Re : Merci pour votre commande 8WXJBZYM91JW858X2A »
Oh!
Merci pour ma commande !
Il y a juste un petit problème.
Dans quel ordre ?
Il n'y a pas de nom d'entreprise.
Aucun produit.
Pas de prix.
Aucune information concernant la livraison.
Aucun commerçant identifiable.
Le corps du courriel ne contient pratiquement rien d'autre que la même chaîne de caractères mystérieuse :
8WXJBZYM91JW858X2A
Et puis il y a un accessoire.
Un fichier de 244,4 Ko dont le nom commence par une date et mon nom.
C'est une attention délicate.
Inclure le nom d'une personne dans le nom d'un fichier peut donner à la pièce jointe un aspect personnalisé et légitime.
Mais je suis censé croire que j'ai passé une commande quelque part, que je n'ai reçu aucune explication sur ce que j'ai acheté, et que je dois maintenant ouvrir une pièce jointe inconnue pour découvrir ce qui s'est passé ?
Non merci.
🚩 Courriel frauduleux n° 2 : Ils n’ont même pas pris la peine d’indiquer l’objet
Puis un autre chef-d'œuvre est arrivé.
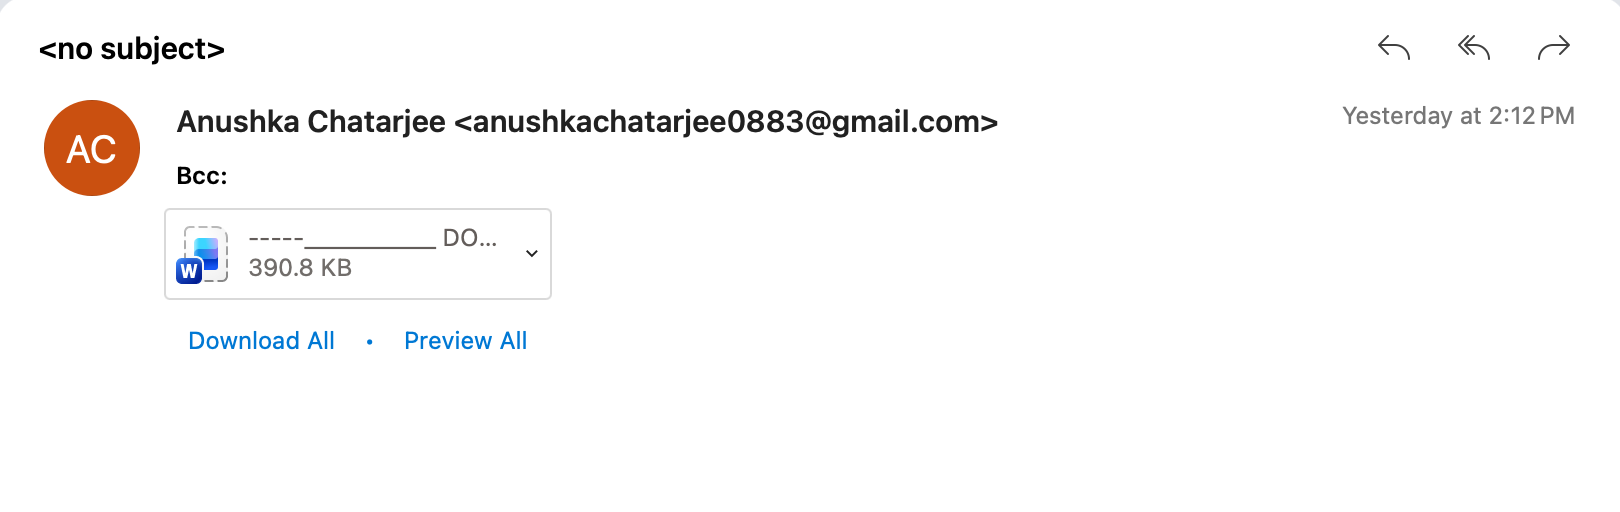
Expéditeur:
Anushka Chatarjee
Un autre compte Gmail.
Sujet:
<no subject>
Le message a été envoyé en copie cachée (BCC), ce qui laisse penser que je suis peut-être simplement l'un des nombreux destinataires ayant reçu le même message.
Et que contient le courriel ?
Rien d'utile.
Mais, naturellement, il y a une pièce jointe Microsoft Word de 390,8 Ko.
Le terrain se résume donc désormais à :
Salut.
En fait, ils n'ont même pas dit bonjour.
En gros, c'est :
Voici un document Word. Ouvrez-le.
Voilà toute la présentation commerciale.
La pièce jointe est l'e-mail
Voici ce que les gens doivent comprendre à propos de ce genre de messages.
Le manque d'informations n'est pas nécessairement un échec.
La curiosité peut être une technique d'ingénierie sociale.
Le premier courriel me laisse perplexe :
Ai-je commandé quelque chose par erreur ?
Ma carte de crédit a-t-elle été compromise ?
Combien m'ont-ils facturé ?
Qu'est-ce que j'étais censé acheter ?
Et où dois-je chercher la réponse ?
À l'intérieur de la pièce jointe.
Le deuxième courriel est encore plus direct.
Il n'y a aucune histoire. Juste un mystérieux document Word.
L'escroc n'a pas forcément besoin que je croie quoi que ce soit pour l'instant.
Ils ont juste besoin que j'ouvre le fichier.
Pourquoi je ne les ouvre pas
Je ne sais pas ce que contiennent les pièces jointes car je ne les ai pas ouvertes.
C'est important.
Je ne vais pas affirmer que ces fichiers contiennent des logiciels malveillants, des liens malveillants ou des logiciels de vol d'identifiants sans les avoir analysés.
Je n'en ai pas besoin non plus.
Une pièce jointe inattendue provenant d'un compte Gmail inconnu, sans aucune explication légitime quant à sa réception, a déjà échoué à mon test de confiance.
La question la plus sûre n'est pas :
« Je me demande ce qu'il y a à l'intérieur ? »
C'est:
« Pourquoi ouvrirais-je ça ? »
Et dans les deux cas, je ne trouve pas de bonne réponse.
L'astuce de la fausse commande est particulièrement ingénieuse
L'approche de la fausse commande ajoute un autre ingrédient psychologique :
Peur.
Imaginez que quelqu'un reçoive le premier courriel et pense :
Je n'ai rien commandé !
C’est précisément à ce moment-là que la pensée rationnelle peut être remplacée par l’urgence.
Ils veulent savoir si quelqu'un a utilisé leur carte de crédit.
Ils veulent savoir combien d'argent a été facturé.
Ils souhaitent annuler la transaction.
Ils ouvrent donc la pièce jointe.
C’est pourquoi, si vous recevez une confirmation d’achat suspecte, n’utilisez pas la pièce jointe mystérieuse pour mener l’enquête.
Vérifiez indépendamment votre carte de crédit ou votre compte bancaire .
Connectez-vous à Amazon, Walmart, PayPal ou à toute autre société ayant soi-disant traité l'achat en accédant directement au service vous-même, et non via les liens ou pièces jointes fournis dans le message suspect.
S'il n'y a pas de transaction, il n'y a rien à annuler.
De « cabinet de pharmacie » à ceci
Il y a quelques jours à peine, j'ai reçu un autre courriel intitulé « Cabinet de pharmacie ».
Celui-ci contenait également des pièces jointes mystérieuses, pratiquement sans aucune explication.
J'ai reçu une mystérieuse confirmation de commande et un courriel complètement vide contenant un document Word.
Un thème semble se dessiner :
Les escrocs veulent que je suscite la curiosité.
Désolé.
Je n'en ai plus.
Ma nouvelle politique en matière de pièces jointes est assez simple
Expéditeur inconnu ?
Pièce jointe inattendue ?
Aucune explication ?
Compte Gmail générique ?
Fausse urgence ?
Achat mystère ?
Je ne l'ouvrirai pas.
Si une personne a légitimement besoin que je relise un document, elle peut s'identifier, expliquer ce qu'elle envoie et me donner une raison de l'attendre.
En attendant, votre mystérieux document Word de 390,8 Ko restera un mystère à jamais.
Parfois, le clic le plus sûr est celui qu'on ne fait jamais.
Suivez-moi sur NielFlamm.com/blog pour découvrir d'autres arnaques, courriels suspects, recruteurs douteux et les méthodes de plus en plus créatives employées par des inconnus sur Internet pour me faire cliquer sur des liens.

Cabinet de pharmacie ? Bien sûr. Laissez-moi ouvrir ces mystérieuses pièces jointes…
Encore un jour, encore un courriel qui semble espérer que la curiosité l'emporte sur le bon sens.
Celui-ci est arrivé avec un objet à la sonorité merveilleusement officielle :
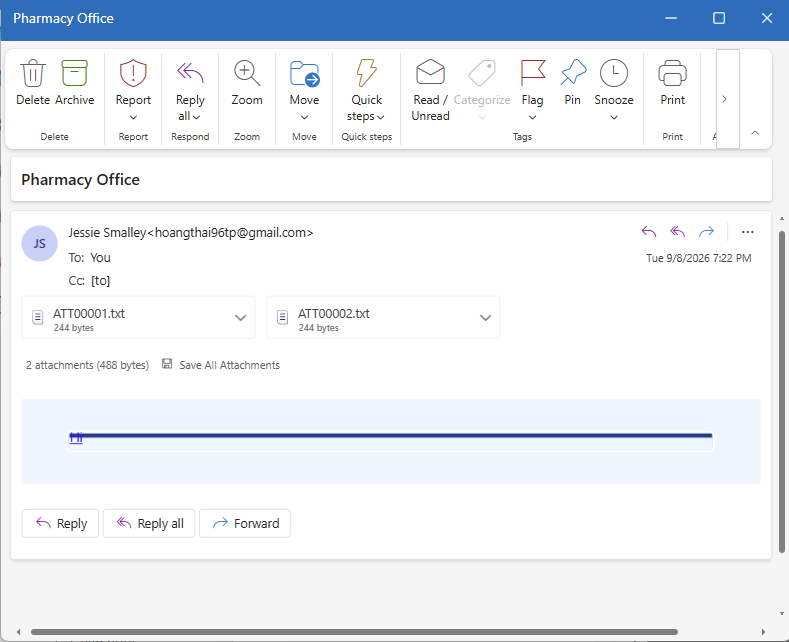
« Cabinet de pharmacie »
Ah, super ! Le cabinet de la pharmacie !
Quelle pharmacie ?
Quel cabinet ?
Pourquoi me contactent-ils ?
Apparemment, ce ne sont que des détails mineurs.
L’expéditrice se présente comme « Jessie Smalley », mais l’adresse électronique affichée avec ce nom est un compte Gmail d’apparence aléatoire :
hoangthai96tp@gmail.com
Rien ne crie plus fort « correspondance officielle de pharmacie »
Mais le meilleur dans tout ça ?
Il n'y a pratiquement aucun message.
Non:
«Bonjour Niel.»
Non:
« Nous vous contactons concernant votre ordonnance. »
Aucune explication sur qui ils sont, pourquoi ils me contactent, ni sur ce que je suis censé faire.
Au lieu de cela, je reçois deux pièces jointes:
ATT00001.txt
ATT00002.txt
Chacun ne fait que 244 octets.
Et ils restent là, presque à chuchoter :
Allez, Niel. Ouvre-nous.
Nous sommes probablement importants.
Peut-être que l'un d'entre nous détient des informations concernant votre garantie automobile prolongée.
Bien essayé.
L'attachement est l'appât
C'est l'une des astuces les plus simples de la panoplie du fraudeur.
Ils n'ont pas forcément besoin d'écrire une histoire élaborée s'ils parviennent à susciter suffisamment de curiosité pour vous inciter à interagir avec un objet joint.
Le sujet vague crée juste assez d'incertitude.
Cabinet de pharmacie ?
Ma pharmacie m'a envoyé quelque chose ?
Y a-t-il un problème avec les ordonnances ?
Est-ce une question d'assurance ?
Ai-je une dette ?
Et c'est précisément pourquoi je n'ai pas ouvert les pièces jointes.
Je ne connais pas l'expéditeur. Je ne m'attendais pas à recevoir ce courriel. L'adresse de l'expéditeur ne correspond pas à une pharmacie et le courriel ne fournit aucune explication quant au contenu des pièces jointes.
Ce n'est pas une raison pour enquêter sur les fichiers.
Voilà une raison d'enquêter sur ce courriel.
Félicitations, vous avez échoué au test de confiance
Si ma pharmacie a besoin de moi, elle dispose sans doute de plusieurs moyens de communication plus efficaces que :
BUREAU DE PHARMACIE
Deux fichiers mystères sont joints.
Bonne chance.
Même si une pièce jointe inattendue semble inoffensive (qu'il s'agisse d'un fichier TXT, PDF, Word, ZIP ou autre), je ne l'ouvrirai pas simplement parce que quelqu'un a réussi à la faire parvenir dans ma boîte de réception.
Les escrocs n'ont pas toujours besoin de la pièce jointe elle-même pour infecter immédiatement un ordinateur. Une pièce jointe ou un document peut également faire partie d'une chaîne d'ingénierie sociale plus vaste visant à rediriger la victime vers un site web malveillant, à lui demander des identifiants, à lui fournir des instructions pour contacter une personne ou à orienter la conversation vers un autre site.
L'objectif est simple :
Vous amener à franchir la prochaine étape.
La curiosité n'est pas une stratégie de sécurité
Ces fichiers en particulier ne contiennent peut-être rien de malveillant.
Je ne vais pas les ouvrir pour le découvrir.
C'est une distinction importante.
Je n'ai pas besoin de prouver la malveillance d'un message pour décider de ne pas y donner suite. Un courriel non sollicité, sans message clair, d'un expéditeur inconnu et comportant deux pièces jointes mystérieuses, ne me donne absolument aucune raison de lui faire confiance.
Si un message prétend provenir de votre pharmacie, banque, employeur, compagnie d'assurance, service de livraison ou autre organisme que vous utilisez régulièrement, ne vous fiez pas aux coordonnées fournies par ce message suspect.
Veuillez consulter le site web ou l'application de l'organisation, ou contactez-la via un numéro dont vous savez déjà qu'il est légitime.
Arnaqueurs, vous pouvez faire mieux
Nous avons eu affaire à de faux recruteurs.
Fausses offres d'emploi.
Des argumentaires de vente de services d'orientation professionnelle déguisés en offres d'emploi.
Et maintenant, il semblerait que j'en sois arrivé au chapitre de l'aventure concernant la mystérieuse pharmacie
Au moins, faites un effort.
Veuillez me prévenir lorsque mon ordonnance pour les médicaments contre la licorne sera prête.
Dites-moi que Walgreens a accidentellement rempli 700 gallons de sirop contre la toux à mon nom.
Donnez-moi quelque chose.
Au lieu de cela, j'ai reçu deux minuscules fichiers texte et l'espoir que la curiosité ferait le reste.
Non.
Supprimer. Signaler. Passer à autre chose.
Et, plus important encore :
N’ouvrez pas les pièces jointes mystérieuses simplement parce que quelqu’un a eu la brillante idée d’indiquer « Cabinet de pharmacie » dans l’objet.
Suivez-moi sur NielFlamm.com/blog pour découvrir d'autres arnaques, des expériences de recrutement suspectes et d'autres exemples de personnes sur Internet qui tentent désespérément de me faire cliquer sur des choses que je ne devrais pas.